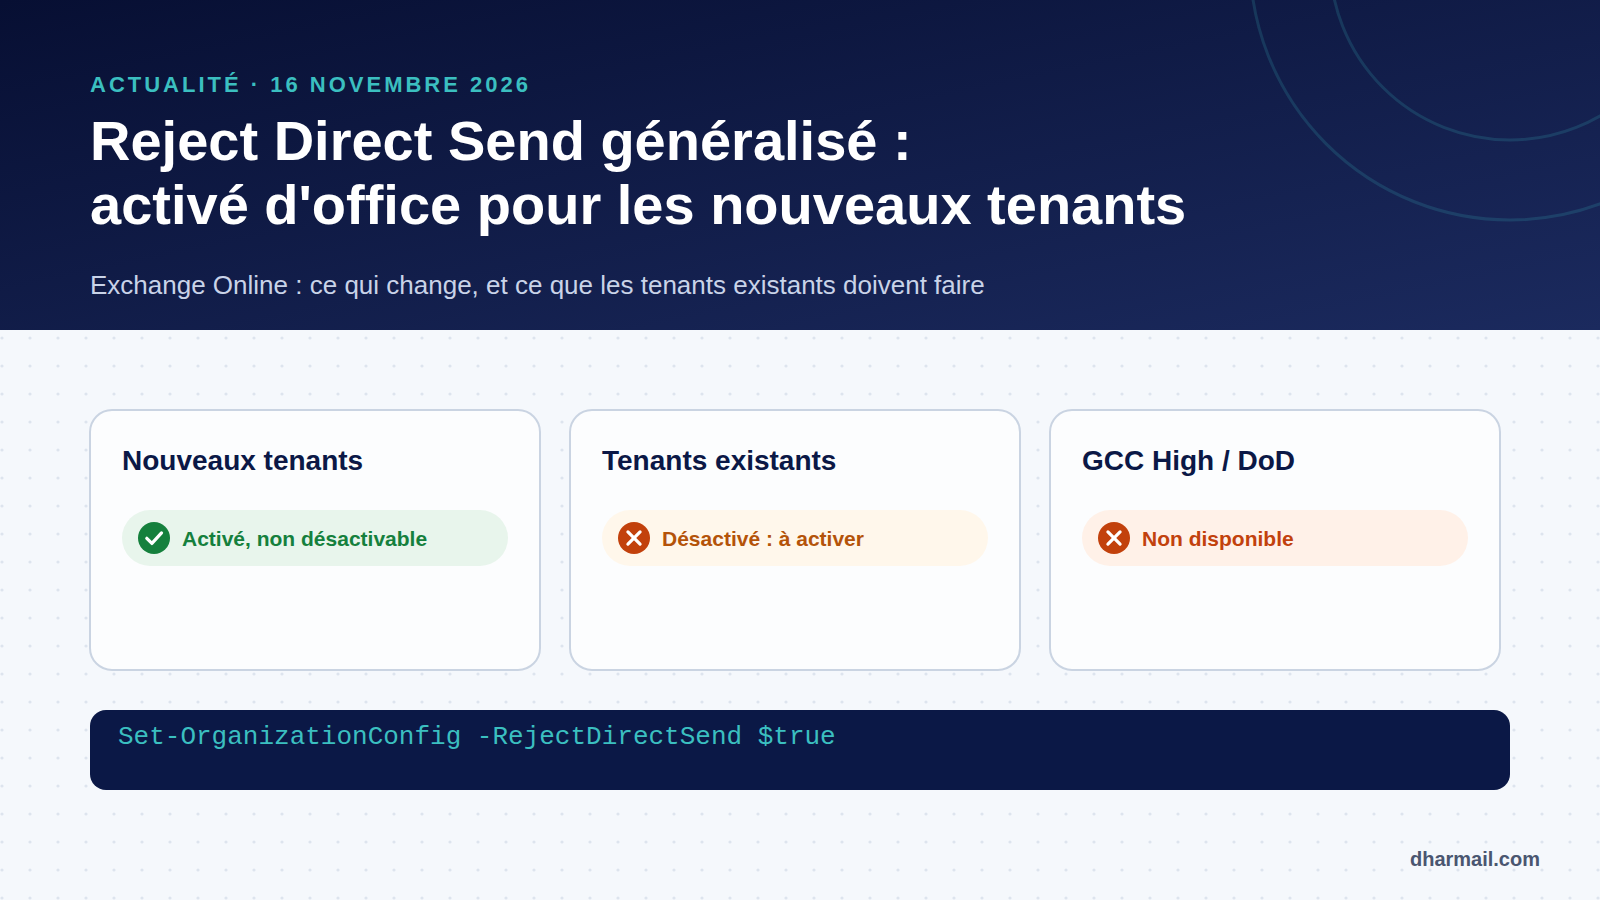
Le 16 novembre 2026, l’équipe Exchange de Microsoft a annoncé que Reject Direct Send est désormais généralement disponible pour les tenants Exchange Online mondiaux. Surtout, Microsoft prévoit de l’activer par défaut pour les nouveaux tenants, sans possibilité de le désactiver, un déploiement en cours au moment de l’annonce.
C’est la suite logique d’un dossier que nous suivons depuis septembre : l’abus de Direct Send pour envoyer de faux emails « internes » dans Microsoft 365. Voici ce qui change, qui est concerné et la marche à suivre pour les tenants existants.
À retenir : pour les tenants existants, rien ne change automatiquement : le réglage reste désactivé par défaut. C’est à vous de l’activer, après avoir rattaché vos appareils et applications légitimes à un connecteur. Plus de 70 000 organisations l’avaient déjà fait au moment de l’annonce.
Rappel : Direct Send et le réglage RejectDirectSend
Direct Send permet à un appareil ou à une application d’envoyer un email, sans authentification, vers les boîtes de votre propre tenant. Des campagnes d’hameçonnage l’exploitent pour faire arriver des messages qui semblent venir de votre domaine. Notre article de septembre sur Direct Send et l’usurpation interne détaille le mécanisme.
Le réglage RejectDirectSend, présenté en préversion en avril 2025, fait refuser ces messages anonymes quand leur expéditeur d’enveloppe utilise un domaine accepté du tenant :
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sourcesCe que change l’annonce du 16 novembre
| Situation | Comportement |
|---|---|
| Nouveaux tenants (mondiaux) | Activé par défaut, sans possibilité de le désactiver (déploiement en cours) |
| Tenants existants | Optionnel, désactivé par défaut |
| GCC High et DoD | Non disponible à ce jour |
Microsoft rappelle plusieurs points de fonctionnement :
- le contrôle porte sur l’expéditeur d’enveloppe (
MAIL FROM), pas sur l’adresse affichée dans le champ From ; - il fonctionne quel que soit l’endroit où pointe votre MX, y compris derrière une passerelle tierce ;
- les sous-domaines sont couverts si le domaine accepté autorise le courrier pour tous ses sous-domaines ;
- un email transféré par un tiers sans SRS sera rejeté en l’absence de connecteur partenaire. Microsoft note que ces messages échouent déjà à SPF aujourd’hui.
Le rapport Change Optics, qui identifie le trafic Direct Send d’un tenant, passe lui aussi en disponibilité générale.
Ce qu’il faut faire si votre tenant existe déjà
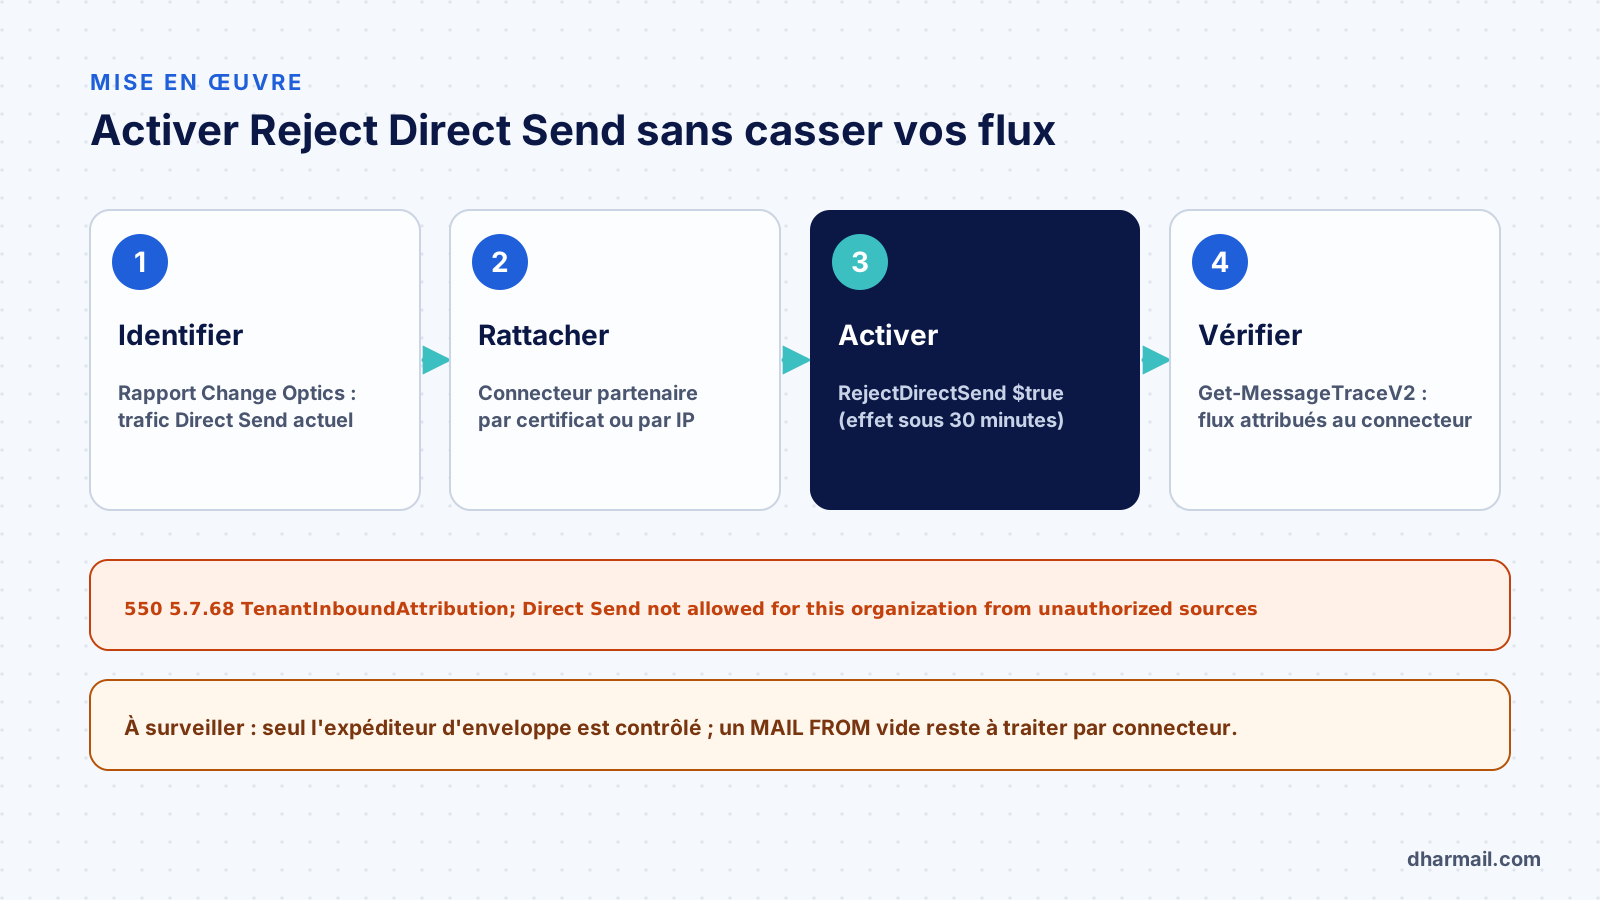
1. Identifier le trafic Direct Send. Dans le centre d’administration Exchange, ouvrez Rapports, Flux de messagerie, Change Optics Report, scénario Direct Send. Vous y verrez les copieurs, scanners et applications qui l’utilisent encore.
2. Rattacher les sources légitimes à un connecteur. Pour chacune, créez un connecteur entrant partenaire fondé sur un certificat TLS (recommandé par Microsoft) ou sur ses adresses IP. Leurs messages ne seront plus anonymes.
3. Activer le réglage.
Set-OrganizationConfig -RejectDirectSend $true
Get-OrganizationConfig | Format-List RejectDirectSend
Microsoft indique un délai de propagation de 30 minutes. Le rôle « Organization Configuration » est nécessaire.
4. Vérifier. Avec Get-MessageTraceV2 puis Get-MessageTraceDetailV2, contrôlez que les messages de vos appareils sont bien attribués au connecteur.
Ce que l’annonce ne règle pas
L’annonce de Microsoft ne mentionne pas la technique de contournement décrite en septembre par ReliaQuest : un message dont l’expéditeur d’enveloppe est vide (MAIL FROM:<>) n’a pas de domaine à comparer. Le réglage ne contrôlant que ce domaine, ce scénario reste, à notre connaissance, à traiter par d’autres moyens : un connecteur entrant restreint aux IP ou au certificat de vos sources, le retrait des exceptions de filtrage, et une politique DMARC en p=reject. Notre article sur l’application réelle de DMARC rappelle que, derrière une passerelle tierce, Microsoft 365 n’applique pas toujours la politique DMARC de votre domaine.
FAQ
Mon tenant existant va-t-il bloquer Direct Send automatiquement ?
Non. Pour les tenants existants, le réglage reste optionnel et désactivé par défaut. Il faut l’activer vous-même.
Que se passe-t-il pour un nouveau tenant ?
Microsoft prévoit d’y activer Reject Direct Send par défaut, sans possibilité de le désactiver. Le déploiement était en cours au moment de l’annonce.
Mes imprimantes vont-elles cesser d’envoyer ?
Oui si elles utilisent Direct Send sans connecteur. Créez d’abord un connecteur partenaire par certificat ou par IP.
Reject Direct Send bloque-t-il toute usurpation interne ?
Non. Il ne contrôle que le domaine de l’expéditeur d’enveloppe. Les messages à enveloppe vide et l’usurpation d’autres domaines relèvent d’autres protections.
Quel code signale un rejet ?
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources.
Conclusion
La généralisation de Reject Direct Send marque un pas vers une configuration sûre par défaut dans Exchange Online, mais elle ne protège automatiquement que les tenants créés à partir de maintenant. Pour les autres, l’activation reste un chantier à préparer : identifier, rattacher, activer, vérifier. Notre prestation de protection contre l’usurpation de domaine inclut cette mise en œuvre pour les tenants Microsoft 365.