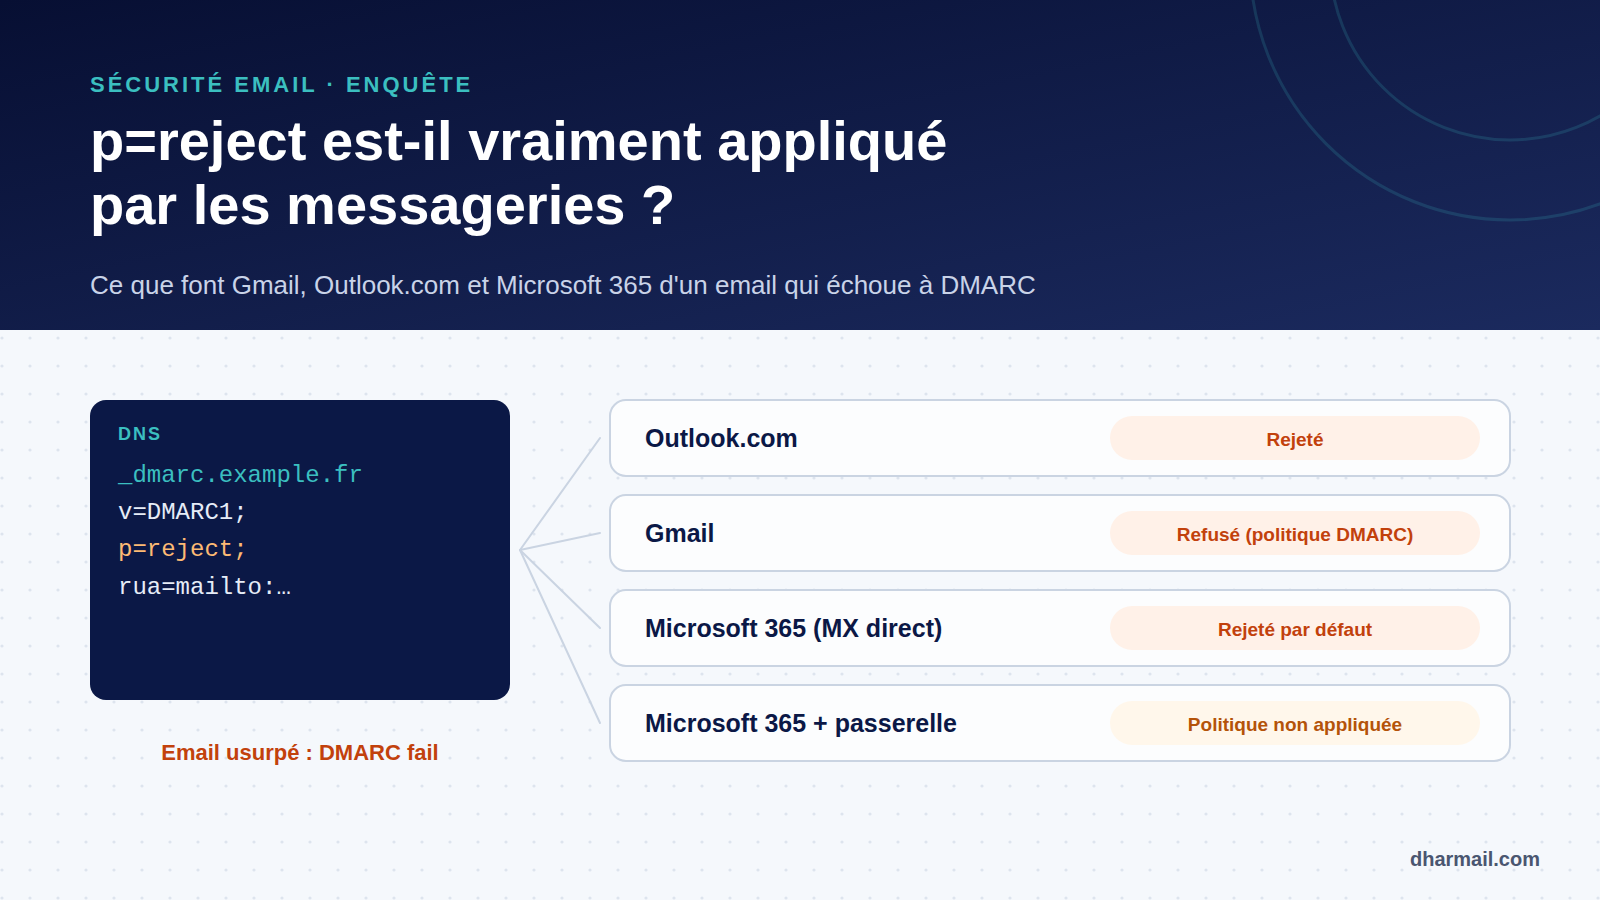
Vous avez passé des semaines à inventorier vos flux, corriger SPF et DKIM, puis à faire progresser DMARC jusqu’à p=reject. Logiquement, un email qui usurpe votre domaine devrait désormais être refusé partout. Est-ce vraiment le cas ?
La réponse courte : oui chez les grandes messageries, mais pas toujours et pas partout. La norme elle-même laisse le dernier mot au destinataire, plusieurs fournisseurs traitent quarantine à leur façon, et certaines architectures d’entreprise désactivent sans le dire l’application de votre politique. Voici ce que disent la norme, la documentation des fournisseurs, une étude universitaire et vos propres rapports DMARC.
À retenir : Outlook.com et Microsoft 365 (en configuration par défaut) rejettent les messages en échec quand le domaine publie
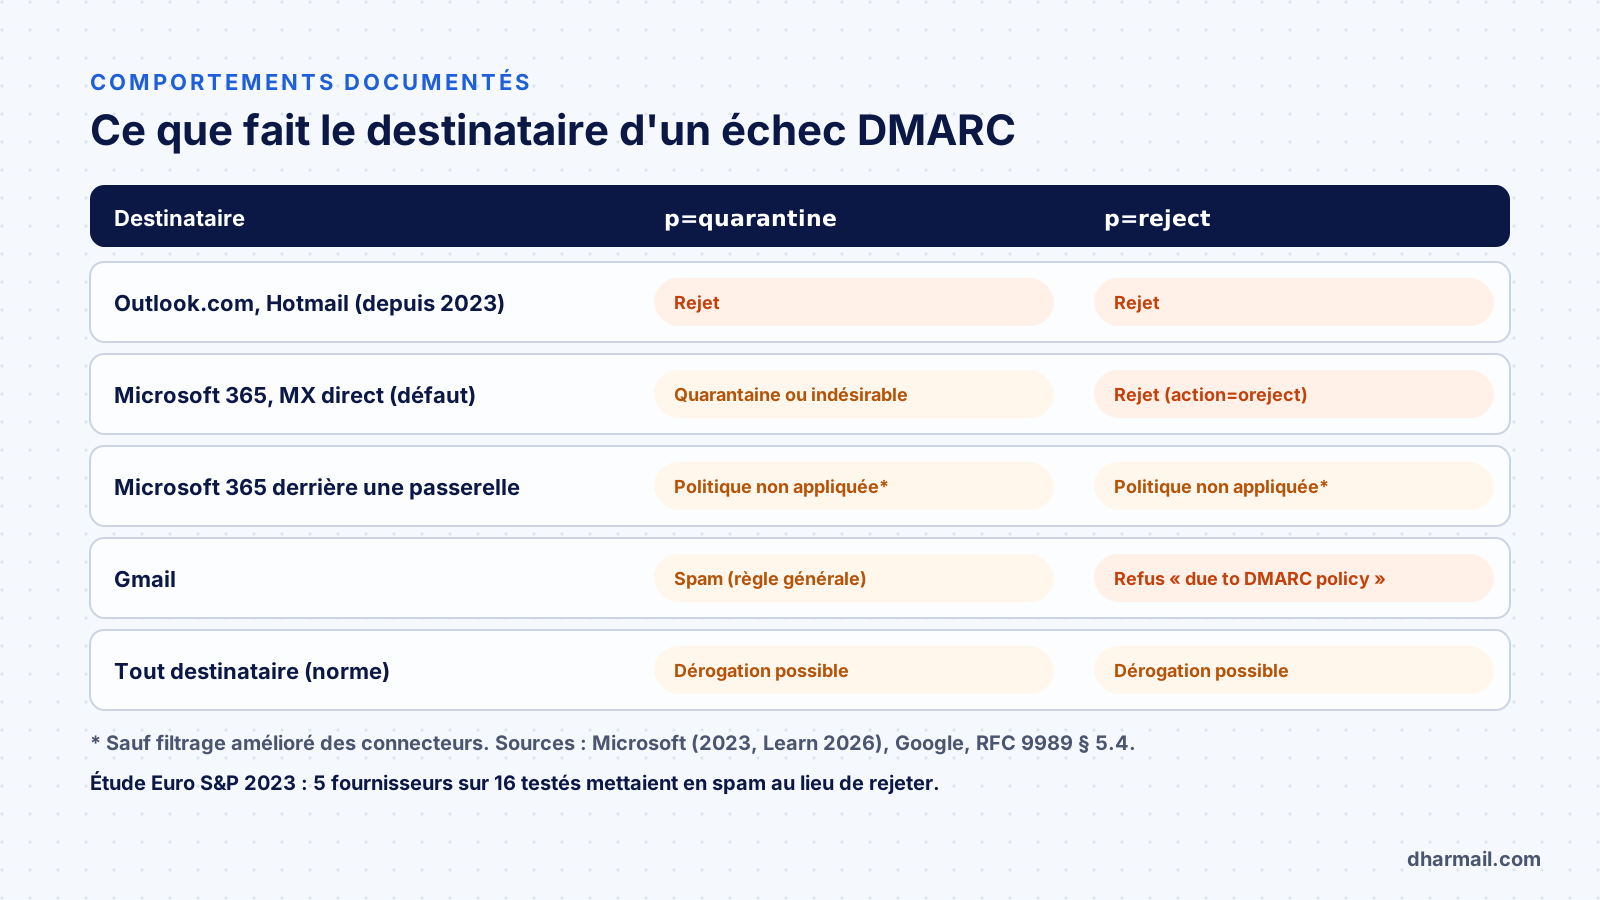
p=reject, et Gmail les refuse au motif de la politique DMARC. Mais la norme autorise les dérogations,p=quarantineest appliqué de façon variable, et un tenant Microsoft 365 dont le MX pointe vers une passerelle tierce n’applique pas votre politique. Vos rapports DMARC sont le seul moyen de vérifier.
Ce que dit la norme : le destinataire a le dernier mot
DMARC est une demande du propriétaire du domaine, pas un ordre. La RFC 9989, qui a remplacé la RFC 7489 en 2026, l’écrit sans ambiguïté dans sa section 5.4 : le traitement final de tout message relève toujours de la politique locale et reste à la discrétion du destinataire. L’ancienne RFC 7489 précisait déjà qu’un destinataire « peut » accepter un email en échec malgré une politique de rejet.
Ce n’est pas une faille : c’est une soupape. Un destinataire peut avoir de bonnes raisons de ne pas rejeter un message en échec, par exemple parce qu’il a été transféré ou qu’il vient d’une liste de diffusion qui a modifié son contenu. Le schéma des rapports agrégés de la RFC 7489 prévoyait d’ailleurs un champ reason pour signaler ces dérogations, avec des valeurs comme forwarded, mailing_list, trusted_forwarder ou local_policy.
Microsoft : un changement de cap en 2023
Pendant des années, Microsoft a été réputé ne pas appliquer strictement p=reject. Le 19 juillet 2023, Microsoft a annoncé un changement de ses règles par défaut, déployé à partir de cette date avec un délai jusqu’à mi-août pour les administrateurs.
Pour Outlook.com, Hotmail et Live, Microsoft indique rejeter un email en échec DMARC dès que la politique du domaine expéditeur est p=reject ou p=quarantine. Le rejet prend la forme :
550 5.7.509: Access denied, sending domain example.fr does not pass DMARC verification and has a DMARC policy of rejectPour Microsoft 365, la stratégie anti-hameçonnage applique désormais par défaut la politique de l’expéditeur. La documentation Microsoft Learn de 2026 détaille le comportement quand l’option « Honor DMARC record policy » est active :
| Politique publiée | Traitement Microsoft 365 | Mention dans Authentication-Results |
|---|---|---|
p=none |
Pas d’action spécifique DMARC | dmarc=fail action=none |
p=quarantine |
Courrier indésirable ou quarantaine selon la configuration | action=quarantine |
p=reject |
Rejet pendant la session SMTP | action=oreject |
Le « o » de oreject signifie origin : c’est la politique du domaine d’origine qui a déclenché le rejet.
L’exception qui change tout : le MX pointe vers une passerelle
Microsoft le précise dans son annonce de 2023 : si le MX du domaine destinataire pointe vers une autre solution de sécurité (passerelle de filtrage tierce placée devant Exchange Online), l’option « Honor DMARC » n’est pas appliquée. Seule exception : si le filtrage amélioré pour les connecteurs est activé, Microsoft applique de nouveau la politique.
Conséquence concrète : dans une entreprise équipée d’une passerelle de sécurité, un email usurpant votre propre domaine peut atteindre les boîtes de vos salariés, même si vous publiez p=reject. Microsoft Learn liste aussi les autres causes d’un message dmarc=fail action=oreject finalement remis : option désactivée, liste d’autorisation, expéditeurs approuvés ou règle de flux de messagerie.
Gmail : un refus explicite au nom de la politique DMARC
La documentation de Gmail liste un code de refus dédié, dont la variante temporaire est :
451 4.7.26 Unauthenticated email from example.fr is not accepted due to domain's DMARC policyLe message est clair : c’est votre politique qui motive le refus. Al Iverson, expert reconnu de la délivrabilité, résume la situation en novembre 2026 sur Spam Resource : Gmail et Outlook.com grand public rejettent les emails en échec, et Google Workspace comme Microsoft 365 le font aussi par défaut.
Une étude universitaire apporte un complément utile : chez Gmail, un utilisateur ne peut pas forcer la remise d’un message en échec DMARC quand le domaine publie p=reject, alors qu’il le peut pour p=none ou p=quarantine.
Ce que montre une étude sur 16 grandes messageries
L’étude Forward Pass, présentée à la conférence de sécurité IEEE Euro S&P en 2023 par une équipe de chercheurs, a testé 16 grandes messageries (et 4 services de listes de diffusion) avec des domaines publiant none, quarantine et reject. Ses mesures datent de 2022 et 2023, et son sujet principal est la sécurité du transfert d’emails, mais elle documente le traitement de DMARC :
- 5 messageries sur 16 mettaient les messages en échec dans le dossier spam au lieu de les rejeter, même sous
p=reject: Outlook, Fastmail, GMX, Inbox.lv et Pobox. Pour Outlook, la situation a changé depuis l’annonce de Microsoft de 2023. - Toutes les messageries testées permettent, sous une forme ou une autre, à l’utilisateur de passer outre une décision DMARC. Gmail, iCloud, Mail.ru, Hushmail, Onet et Zoho l’autorisent pour
noneetquarantine, mais pas pourreject; Yahoo uniquement pournone; Fastmail, GMX, Inbox.lv et Pobox pour toutes les politiques. - L’étude rappelait aussi qu’en mai 2020, environ deux tiers des domaines du top 1 million d’Alexa équipés de DMARC étaient encore en
p=none.
Cette étude confirme surtout le point clé : p=quarantine laisse une grande latitude au destinataire. Spam, quarantaine, rejet ou remise avec avertissement : le résultat varie selon la messagerie.
Le problème est d’abord chez l’expéditeur
Avant de se demander si les destinataires appliquent DMARC, il faut rappeler que peu de domaines publient une politique qui protège vraiment. Selon les données de DmarcDkim.com que nous suivons pour la France, au 2 novembre 2026, sur 21 286 domaines observés, seuls 10,1 % publiaient une protection complète (p=reject à 100 %), et 71,8 % n’avaient pas de protection effective. Au relevé de mai, la moyenne mondiale de la même source était de 11,2 %. Notre article sur l’adoption de DMARC en France détaille ces chiffres et leurs limites.
Autrement dit : la question « les fournisseurs appliquent-ils ma politique ? » ne se pose que pour une minorité de domaines. Pour les autres, il n’y a rien à appliquer.
Comment vérifier ce que font les destinataires de vos emails
1. Lire le champ disposition de vos rapports DMARC
Chaque rapport agrégé indique, par source, la politique réellement appliquée par le destinataire :
<policy_evaluated>
  <disposition>none</disposition>
  <dkim>fail</dkim>
  <spf>fail</spf>
  <reason><type>forwarded</type></reason>
</policy_evaluated>
Ici, le destinataire a vu un échec DMARC sur un domaine en p=reject, mais ne l’a pas rejeté parce que le message lui a été transféré. Ce n’est pas forcément un problème : c’est l’usage prévu de la dérogation. Notre guide pour lire un rapport DMARC XML explique comment exploiter ces champs.
Attention : Microsoft n’envoie des rapports agrégés que si le MX du domaine destinataire pointe directement vers Microsoft 365, et n’envoie pas de rapports d’échec détaillés.
2. Faire un test d’usurpation sur vos propres boîtes
Envoyez, depuis un serveur non autorisé, un message qui utilise votre domaine dans le champ From vers des boîtes de test chez Gmail, Outlook.com et votre propre tenant. Le rejet, ou l’en-tête Authentication-Results du message reçu, montre le traitement réel.
3. Vérifier votre propre tenant
Si votre MX pointe vers une passerelle de sécurité, vérifiez avec votre prestataire que l’usurpation de votre domaine interne est bloquée en amont, ou activez le filtrage amélioré des connecteurs dans Microsoft 365. Voir aussi notre article sur Direct Send et l’usurpation interne.
Ce qu’il faut en conclure
- Passez à
p=rejectquand vos flux sont prêts : c’est la seule politique traitée de façon à peu près homogène par les grandes messageries.quarantineest une étape utile, pas une fin. - Ne confondez pas politique publiée et protection réelle : les rapports DMARC montrent ce que font vraiment les destinataires.
- Protégez aussi l’entrée : DMARC protège votre domaine chez les autres ; chez vous, c’est la configuration de votre messagerie qui décide.
- Gardez un œil sur les transferts : un message transféré peut échouer à DMARC sans qu’il y ait usurpation. Notre article sur SRS et les transferts explique pourquoi.
FAQ
Gmail rejette-t-il les emails qui échouent à DMARC avec p=reject ?
Gmail refuse les emails non authentifiés au motif de la politique DMARC du domaine, avec un code 4.7.26 ou 5.7.26. Un utilisateur Gmail ne peut pas forcer la remise d’un message bloqué par p=reject, selon l’étude Euro S&P 2023.
Microsoft 365 applique-t-il DMARC par défaut ?
Oui depuis 2023 : la stratégie anti-hameçonnage applique la politique de l’expéditeur par défaut. Sauf si le MX du tenant pointe vers une passerelle tierce sans filtrage amélioré, ou si une liste d’autorisation passe outre.
Pourquoi mon rapport DMARC montre-t-il disposition=none alors que je suis en p=reject ?
Le destinataire a appliqué une dérogation : transfert, liste de diffusion, expéditeur de confiance ou politique locale. Le champ reason l’indique quand il est renseigné.
p=quarantine suffit-il ?
Il protège déjà, mais son application varie : spam, quarantaine, voire rejet chez Outlook.com. Pour une protection homogène, l’objectif reste p=reject.
DMARC garantit-il qu’aucun faux email n’arrivera ?
Non. Il protège contre l’usurpation exacte de votre domaine chez les destinataires qui l’appliquent. Il ne protège ni contre les domaines ressemblants ni contre une boîte réellement compromise.
Conclusion
Les grandes messageries appliquent p=reject bien plus strictement qu’il y a quelques années, notamment depuis le changement de Microsoft en 2023. Mais DMARC reste une demande que le destinataire peut adapter, quarantine est interprété librement, et certaines architectures d’entreprise désactivent l’application de votre politique. La bonne posture : viser p=reject, lire vos rapports et vérifier votre propre configuration. Notre prestation de protection contre l’usurpation de domaine couvre ces trois volets.
Sources et références
- IETF — RFC 9989, DMARC, section 5.4 « Policy Enforcement Considerations »
- IETF — RFC 7489, DMARC (remplacée), section 6.7 et annexe C
- Microsoft — Announcing New DMARC Policy Handling Defaults for Enhanced Email Security (19 juillet 2023)
- Microsoft Learn — Configurer DMARC et traitement des emails entrants
- Microsoft Learn — Paramètres recommandés EOP et Defender pour Office 365
- Google — Erreurs et codes SMTP de Gmail
- Liu et al. — Forward Pass: On the Security Implications of Email Forwarding Mechanism and Policy, IEEE Euro S&P 2023
- Spam Resource — Ask Al: Do Microsoft or Google ever ignore p=reject? (6 novembre 2026)
- DmarcDkim.com — DMARC Adoption in France