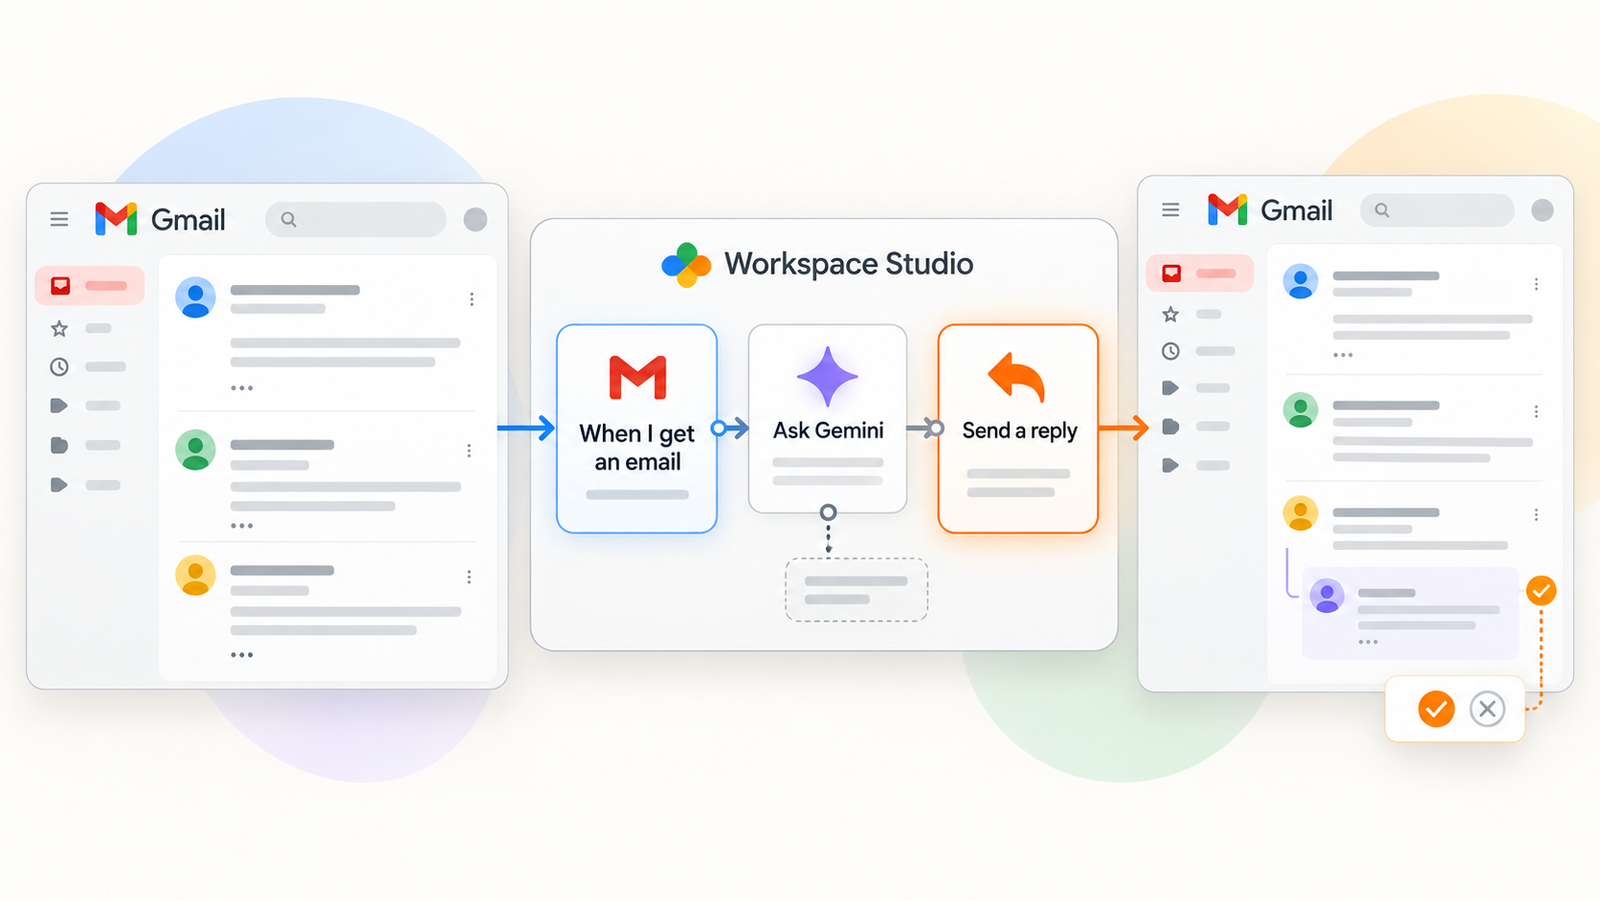
Google Workspace Studio peut maintenant répondre dans un fil Gmail existant. Dans sa publication du 2 septembre 2026, Google présente l’étape « Reply to email » parmi quatre nouvelles actions d’automatisation. Le gain semble simple : accuser réception, orienter une demande ou faire avancer un dossier sans rédiger chaque réponse à la main. Mais une réponse part au nom d’une personne et peut être lue comme une décision de l’organisation. Le sujet est donc autant la gouvernance des échanges que la productivité.
Il faut d’emblée éviter deux raccourcis. Cette action n’est pas forcément une réponse générée par IA : le texte peut être fixe ou provenir de variables, et une étape Gemini distincte peut produire un contenu dynamique. De plus, Google indique dans l’aide de l’action qu’une exécution impliquant des personnes extérieures à l’organisation demande l’approbation de l’utilisateur. Cette protection documentée change l’analyse du risque ; elle ne dispense pas de définir qui peut approuver, sur quelles informations et dans quels cas l’automatisation doit s’arrêter.
À retenir : une réponse automatique fiable commence par un périmètre étroit : déclencheur précis, destinataire contrôlé, texte limité, propriétaire identifié, possibilité d’arrêt et preuve de chaque exécution. Pour les échanges sensibles, un brouillon relu par une personne reste souvent le meilleur choix.
1. Ce que fait réellement « Reply to email »
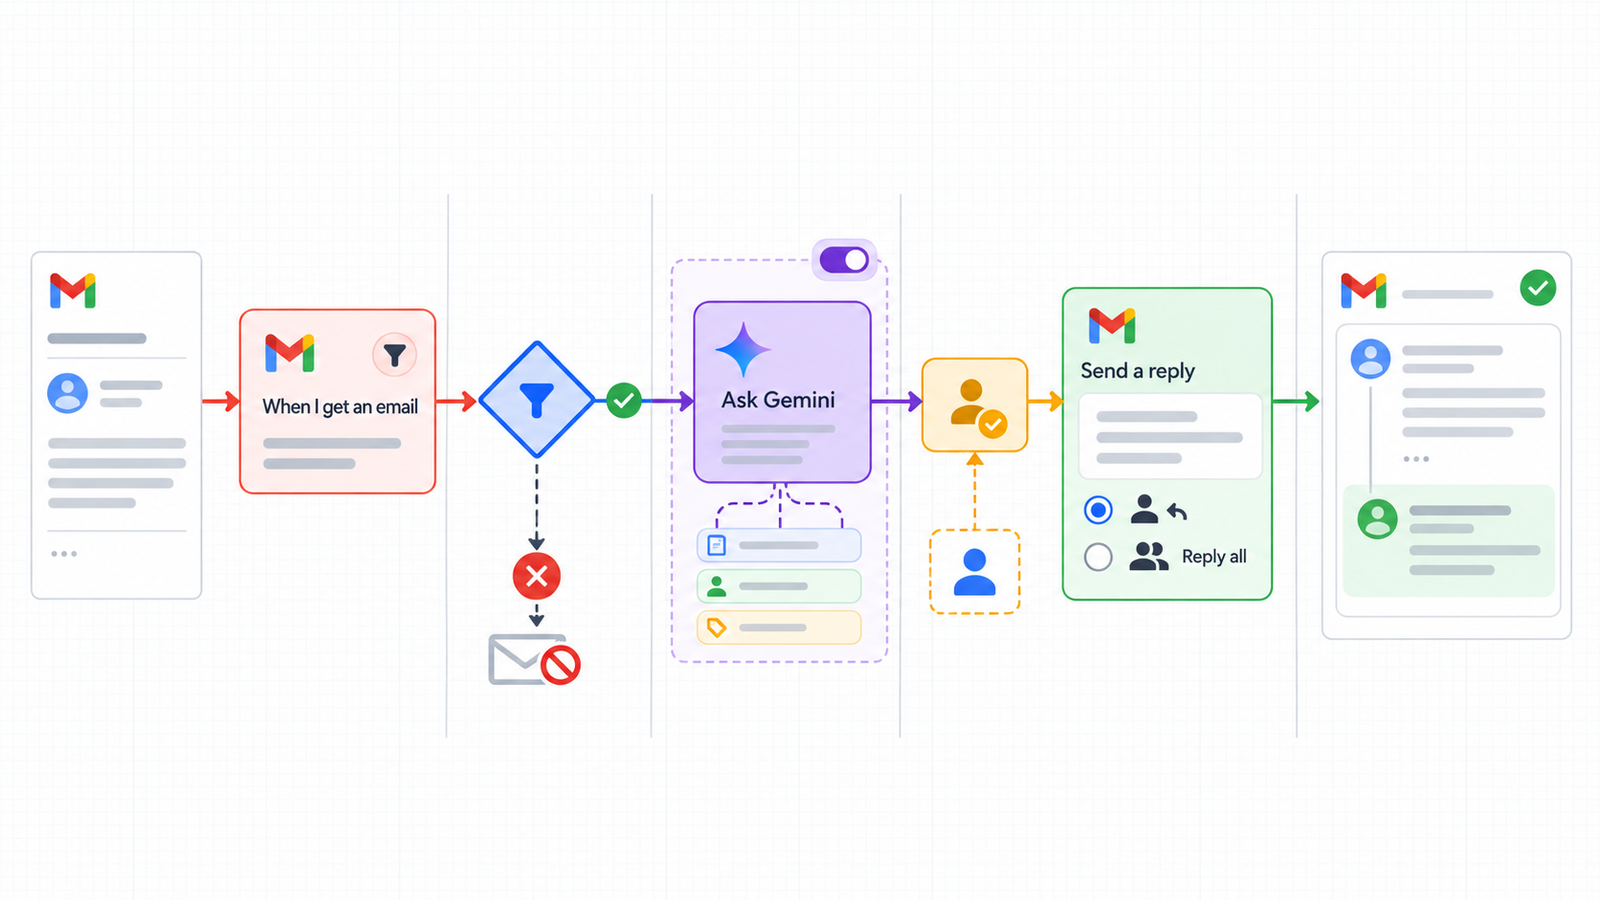
Un flow Workspace Studio associe un déclencheur à une ou plusieurs étapes. Le déclencheur « When I get an email » peut réagir à un nouveau message reçu dans la boîte de réception ; il peut être restreint par expéditeur, destinataire, objet, mots, pièce jointe ou taille. Une étape peut alors choisir l’email issu du déclencheur, puis envoyer une réponse dans la conversation existante. La documentation décrit le choix entre répondre à l’expéditeur et répondre à tous, ainsi que des champs Cc et Cci alimentés par des variables.
La conservation du fil rend l’échange plus compréhensible pour le destinataire et le support. Elle crée aussi un risque : un fil peut contenir d’anciens destinataires, une demande qui a changé de sens ou une information devenue confidentielle. Répondre à tous est particulièrement sensible si un interlocuteur a ajouté une adresse externe ou si une liste de diffusion figure dans les destinataires. Le flux doit sélectionner le bon email, vérifier le public de la réponse et ne pas déduire qu’un fil connu autorise toute nouvelle diffusion.
L’expéditeur affiché prend la forme « [nom du flow] for [votre nom] ». Le nom du flow et son propriétaire doivent donc refléter le service réellement responsable.
2. Automatique ne veut pas toujours dire « généré par IA »
La différence compte pour la sécurité. Un accusé de réception fixe peut dire qu’une demande a été reçue, fournir un numéro de dossier et annoncer un délai sans interpréter le fond. Une réponse utilisant des variables peut inclure un nom, un sujet ou une information issue d’une étape antérieure. Une réponse générée peut résumer le message et proposer une solution. Chaque niveau ajoute des possibilités, mais aussi des erreurs à contrôler.
Une phrase fixe peut déjà être dangereuse si elle confirme à tort la prise en charge d’une demande urgente. Une variable mal choisie peut recopier une donnée personnelle ou un passage d’un autre message. Une génération peut inventer une règle, ignorer une pièce jointe, confondre deux personnes ou traiter comme instruction une phrase malveillante contenue dans l’email reçu. Les mécanismes de protection du produit ne transforment pas le contenu d’un expéditeur inconnu en source fiable. Dans un flux avec Gemini, l’email entrant doit être traité comme une donnée non fiable et les réponses doivent rester dans un périmètre vérifiable.
Il faut également distinguer « Reply to email » de « Draft an email ». Le brouillon laisse une personne vérifier le contexte et envoyer elle-même la réponse. C’est une option utile lorsque la valeur de l’automatisation est surtout de préparer un texte, tandis que la décision d’envoyer demeure humaine. Pour une question RH, juridique ou financière, cette distinction peut être plus décisive que le choix du modèle de rédaction.
3. Contrôles administrateur et approbation humaine
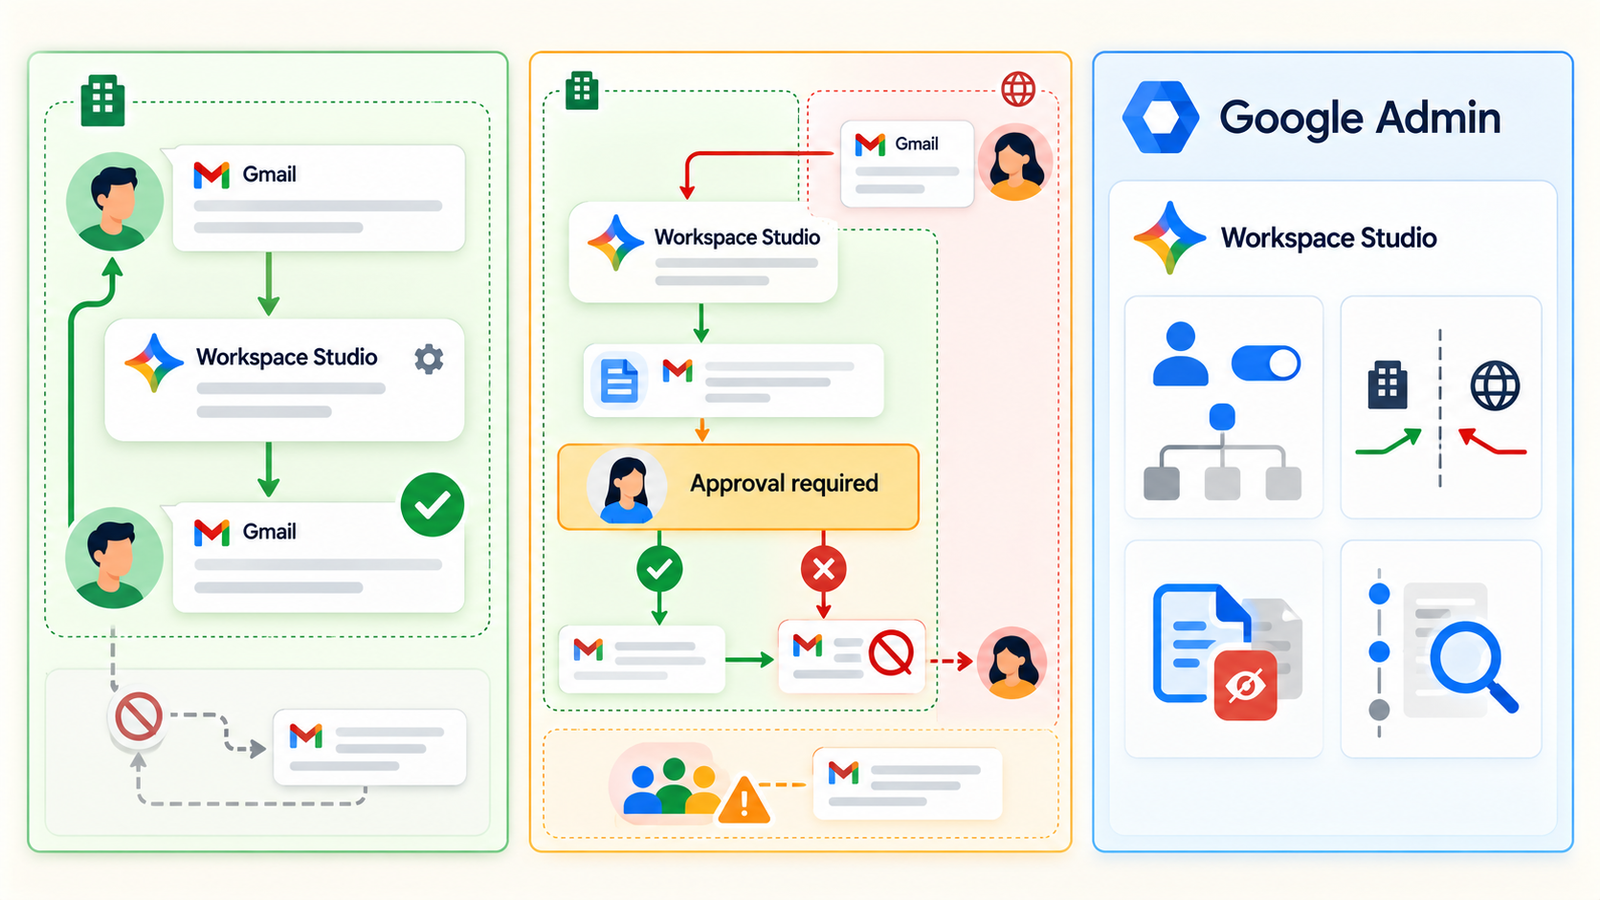
Google annonce des réglages permettant de désactiver individuellement les étapes et de demander une approbation de l’utilisateur pour les actions susceptibles de partager des données avec des publics extérieurs. Selon l’annonce, la nouvelle étape est disponible par défaut lorsque l’organisation autorise les étapes Gemini pour Google Workspace. Les administrateurs doivent donc examiner la configuration réelle de leur domaine, au lieu de supposer qu’une nouveauté est inactive tant qu’ils ne l’ont pas explicitement activée.
L’aide propre à « Reply to email » est plus précise : si l’exécution inclut des personnes externes, l’étape demande l’approbation de l’utilisateur. Une organisation peut définir des politiques supplémentaires. Inversement, il ne faut pas supposer qu’un message interne fait systématiquement l’objet d’une lecture humaine. Un flux peut transmettre à des collègues des informations erronées ou réservées à une équipe restreinte. L’approbation Google est un garde-fou d’exécution ; la politique métier doit préciser quelles réponses nécessitent une revue, même sans destinataire externe.
Une approbation utile montre à la personne le message exact, le fil et tous les destinataires, y compris Cc/Cci. L’approbateur doit pouvoir rejeter une réponse sans bloquer définitivement la demande métier. Google permet de gérer des demandes d’approbation dans Studio ; il faut néanmoins tester cette expérience avec un scénario représentatif. Si les utilisateurs valident en série sans lire, la présence d’un bouton n’apporte guère de contrôle réel. Pour les échanges à fort enjeu, une file de travail et un brouillon assigné offrent une traçabilité plus robuste.
4. Les risques se situent dans le contexte et les destinataires
| Situation | Erreur possible | Contrôle utile |
|---|---|---|
| Fil long ou réutilisé | Répondre à une ancienne demande au lieu de la plus récente | Limiter les déclencheurs, afficher le dernier message et tester les fils complexes |
| « Répondre à tous » | Divulguer une information à un participant oublié | Privilégier la réponse à l’expéditeur et contrôler la liste effective |
| Variable Cc/Cci | Ajouter une adresse externe inattendue | Éviter les adresses dynamiques ou imposer une liste autorisée |
| Texte généré | Affirmer une décision, un prix ou un droit inexistant | Restreindre le contenu ; faire valider les réponses engageantes |
| Pièce jointe ou donnée personnelle | Reprendre un élément confidentiel dans la réponse | Exclure les cas sensibles et réduire les données transmises à chaque étape |
| Compte de direction ou boîte polyvalente | Donner une apparence d’autorité à un flux peu supervisé | Séparer les usages, limiter les propriétaires et revoir les accès |
Le principe pratique est de réduire ce que le flow est autorisé à conclure. Un message « Nous avons reçu votre demande et reviendrons vers vous » engage moins qu’une réponse « Votre remboursement est approuvé ». Une réponse qui indique un canal de support public est plus facile à valider qu’un résumé du dossier client. La première peut être automatisée dans un périmètre clair ; la seconde exige souvent une vérification humaine des données et de la décision.
Pour les destinataires externes, l’approbation arrête l’envoi jusqu’à validation ; elle ne garantit pas l’exactitude du contenu ni la légitimité du partage. Les principes de sécurité appliqués aux agents Gmail restent utiles : accès limité, propriétaire clair, audit et révocation rapide.
5. Cas d’usage acceptables et zones à risque
Un support de premier niveau peut envoyer un accusé de réception standard, à condition qu’une équipe traite ensuite réellement la demande. Un triage interne peut classer les messages et avertir la bonne équipe sans répondre sur le fond. Un workflow interne peut confirmer qu’un document non sensible a été reçu. Dans ces cas, le texte doit être modeste, le canal de réponse connu et l’escalade explicite. On peut tester le flux sur un petit groupe, mesurer les corrections manuelles, puis élargir si les résultats le justifient.
À l’inverse, les échanges RH peuvent révéler une situation personnelle ou créer une attente sur une décision d’emploi. Les dossiers juridiques contiennent des faits et formulations dont la portée doit être contrôlée. Les messages finance peuvent conduire à un changement de coordonnées bancaires ou à une validation de paiement. Les boîtes de direction, de sécurité et de gestion d’incident peuvent recevoir des demandes urgentes ou manipulatrices. Pour ces catégories, une réponse générée et envoyée sans relecture est un mauvais point de départ, même si le destinataire est interne.
Les données personnelles demandent un raisonnement distinct : qui reçoit l’information, pour quelle finalité, combien de temps les résultats et journaux sont conservés, et quels autres outils le flow utilise. Une étape vers une application tierce peut partager des données Workspace ; Google le signale dans son guide des étapes. La présence d’un service dans un flow ne prouve pas qu’il est approuvé pour tous les types de données. Il faut appliquer les règles internes de confidentialité et de conservation au flux complet, pas uniquement à l’étape Gmail.
6. Éviter les boucles et les erreurs silencieuses
La documentation de dépannage explique que les déclencheurs ignorent par défaut les messages envoyés par des flows, afin d’éviter qu’un flow déclenche le même flow ou un autre en continu. Une option « Include messages sent by flows » permet de modifier ce comportement. Conservez le réglage protecteur, sauf besoin clairement documenté et testé. Il ne couvre toutefois pas toutes les boucles possibles : un autre système peut répondre automatiquement, un transfert peut renvoyer le message, ou plusieurs organisations peuvent avoir chacune leur automate.
Définissez des critères de départ étroits, une condition d’arrêt et une voie de traitement manuel. Par exemple, le premier accusé de réception est autorisé, mais les réponses suivantes dans le même dossier vont à une équipe. Testez aussi les réponses hors bureau, les messages d’échec, les fils avec plusieurs participants et les courriers envoyés par un autre automate.
Google mentionne des limites d’utilisation et des mesures de sécurité pouvant interrompre une exécution. Ces protections ne constituent pas une stratégie de supervision métier. Surveillez les erreurs, les approbations en attente, les réponses inhabituelles et les demandes laissées sans suite. Prévoyez qui désactive le flow lors d’un incident, qui récupère la file de messages et comment informer les personnes ayant reçu une réponse incorrecte.
7. Journalisation, responsabilité et revue
Le propriétaire d’un flow doit être identifié comme celui d’un service applicatif : périmètre, approbateur, remplaçant, date de revue et canal de signalement. La documentation Google décrit une activité de flow permettant d’examiner les exécutions et les erreurs ; elle ne remplace pas, à elle seule, une piste d’audit adaptée à toutes les obligations internes. Vérifiez quelles informations l’équipe peut effectivement consulter, combien de temps elles restent disponibles et comment les rapprocher d’un message Gmail précis.
Si un flow est partagé puis copié, la copie a son propre propriétaire et son propre historique d’exécution. Il serait dangereux de croire qu’un concepteur central voit automatiquement tout ce que font les copies. Tenez un inventaire des déploiements, avec les propriétaires et les usages autorisés. Documentez les changements de texte, de destinataires et de conditions de déclenchement comme des modifications applicatives. Une règle approuvée aujourd’hui peut devenir inadaptée après un changement de processus, de contrat ou d’équipe.
La responsabilité ne se transfère pas au produit. L’organisation choisit le périmètre et la politique d’approbation ; l’équipe chargée du service doit pouvoir expliquer chaque réponse. Notre guide SPF, DKIM et DMARC couvre l’authentification des envois, qui ne juge pas la justesse d’une réponse automatique.
8. Checklist de sécurité avant activation
- Inventorier le scénario : propriétaire, type de messages, canal de suivi, volume attendu et conséquences d’une erreur.
- Vérifier les réglages administrateur : disponibilité de l’étape, restrictions des étapes et politique d’approbation pour les destinataires externes.
- Délimiter le déclencheur : adresse ciblée, expéditeurs, mots, pièces jointes et exclusions ; tester les cas ambigus.
- Choisir le niveau d’automatisation : accusé de réception fixe, variables limitées, brouillon ou réponse générée ; ne retenir l’envoi automatique que si le risque est acceptable.
- Contrôler le fil et les destinataires : réponse simple par défaut ; revue explicite de « répondre à tous », Cc, Cci et listes.
- Protéger les données : supprimer les champs inutiles, exclure RH/juridique/finance si besoin et examiner chaque intégration tierce.
- Tester la validation : demande externe, approbation, rejet, absence de l’approbateur et vérification du message réellement envoyé.
- Tester les boucles : conserver l’exclusion des messages envoyés par des flows, puis essayer répondeurs externes, transferts et fils répétés.
- Préparer la supervision : activité, erreurs, demandes en attente, seuils d’anomalie, responsable d’astreinte et procédure d’arrêt.
- Revoir périodiquement : propriétaires, copies du flow, textes, permissions et incidents ; retirer les flux devenus inutiles.
Pilotez avec des cas anonymisés et faites vérifier les résultats par l’équipe qui traitera les réponses. Si un message engage une décision ou divulgue un élément du dossier, utilisez un brouillon ou une tâche à approuver.
Conclusion
Workspace Studio ajoute une possibilité utile : répondre dans le bon fil sans répéter manuellement une action simple. La nouveauté mérite toutefois une politique précise, car chaque envoi combine contenu, destinataires, contexte et identité du propriétaire. La protection annoncée pour les personnes externes est importante ; elle ne règle pas les erreurs internes, les données mal sélectionnées ou les approbations mécaniques.
Commencez par des accusés de réception bornés et mesurables. Réservez la génération et l’envoi autonome aux cas où l’organisation sait vérifier les faits, tracer les décisions et arrêter rapidement le flux. Pour auditer plus largement les chemins de sortie de votre messagerie, les accès et les pratiques d’envoi, Dharmail peut accompagner l’analyse.
Sources
- Google Workspace Updates, « Automate Drive, Gmail, and Google Chat actions with new steps in Workspace Studio », 2 septembre 2026.
- Google Workspace Studio Help, « Send a reply ».
- Google Workspace Studio Help, « Guide to Starters & Steps ».
- Google Workspace Studio Help, « Troubleshoot issues with flows ».
- Google Workspace Studio Help, « Manage flow approval requests ».