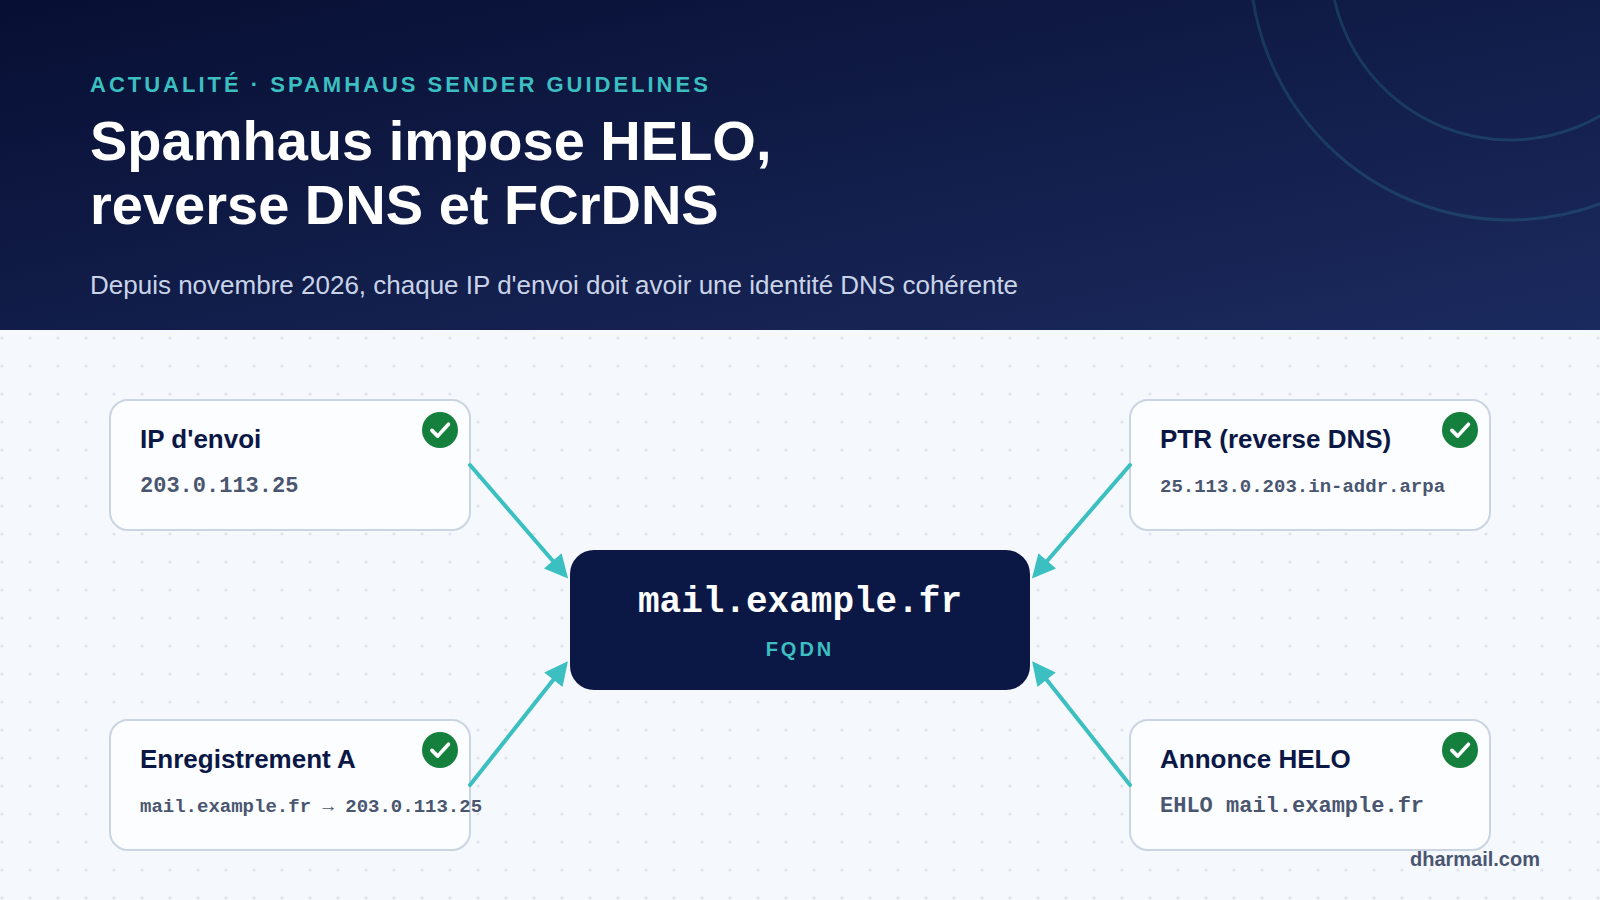
Le 21 octobre 2026, Spamhaus a publié ses Sender Guidelines, un référentiel unique des règles qu’un expéditeur doit respecter pour éviter d’être listé. La nouveauté la plus concrète est technique : depuis novembre 2026, Spamhaus déploie progressivement l’obligation, pour chaque IP d’envoi, d’avoir un HELO valide, un reverse DNS (PTR) et un enregistrement A correspondant. Une IP qui ne respecte pas ces contrôles peut être inscrite sur les listes CSS ou XBL.
Ces listes sont consultées par de nombreux filtres anti-spam. Un listage peut donc dégrader votre délivrabilité email bien au-delà d’un seul fournisseur. La bonne nouvelle : ces contrôles sont simples à vérifier, et la plupart des corrections se font en une journée.
À retenir : l’IP d’envoi, son PTR, l’enregistrement A de ce PTR et le nom annoncé en HELO doivent tous désigner le même nom d’hôte complet, par exemple
mail.example.fr. Si vous envoyez uniquement par Microsoft 365, Google Workspace ou un ESP, ce contrôle porte sur leurs serveurs ; vos propres relais, serveurs et appareils restent à vérifier.
Ce que Spamhaus a publié
Le document s’intitule One clear set of rules: the Spamhaus Sender Guidelines. Il est accompagné d’une page détaillée et d’un volet destiné aux ESP et aux gros expéditeurs. Spamhaus y réunit des règles jusque-là dispersées et distingue ce qui est requis de ce qui est recommandé. La page indique clairement l’enjeu : tous les expéditeurs doivent respecter les exigences minimales « pour éviter d’être listés ».
L’annonce précise le calendrier : à partir de novembre 2026, l’application des exigences DNS de base est déployée progressivement sur plusieurs mois. Spamhaus n’a publié ni date de démarrage précise, ni calendrier mois par mois. Considérez donc que vos IP sont dès maintenant dans le périmètre.
Les trois contrôles DNS, expliqués simplement
1. Un reverse DNS (PTR) vers un nom d’hôte complet
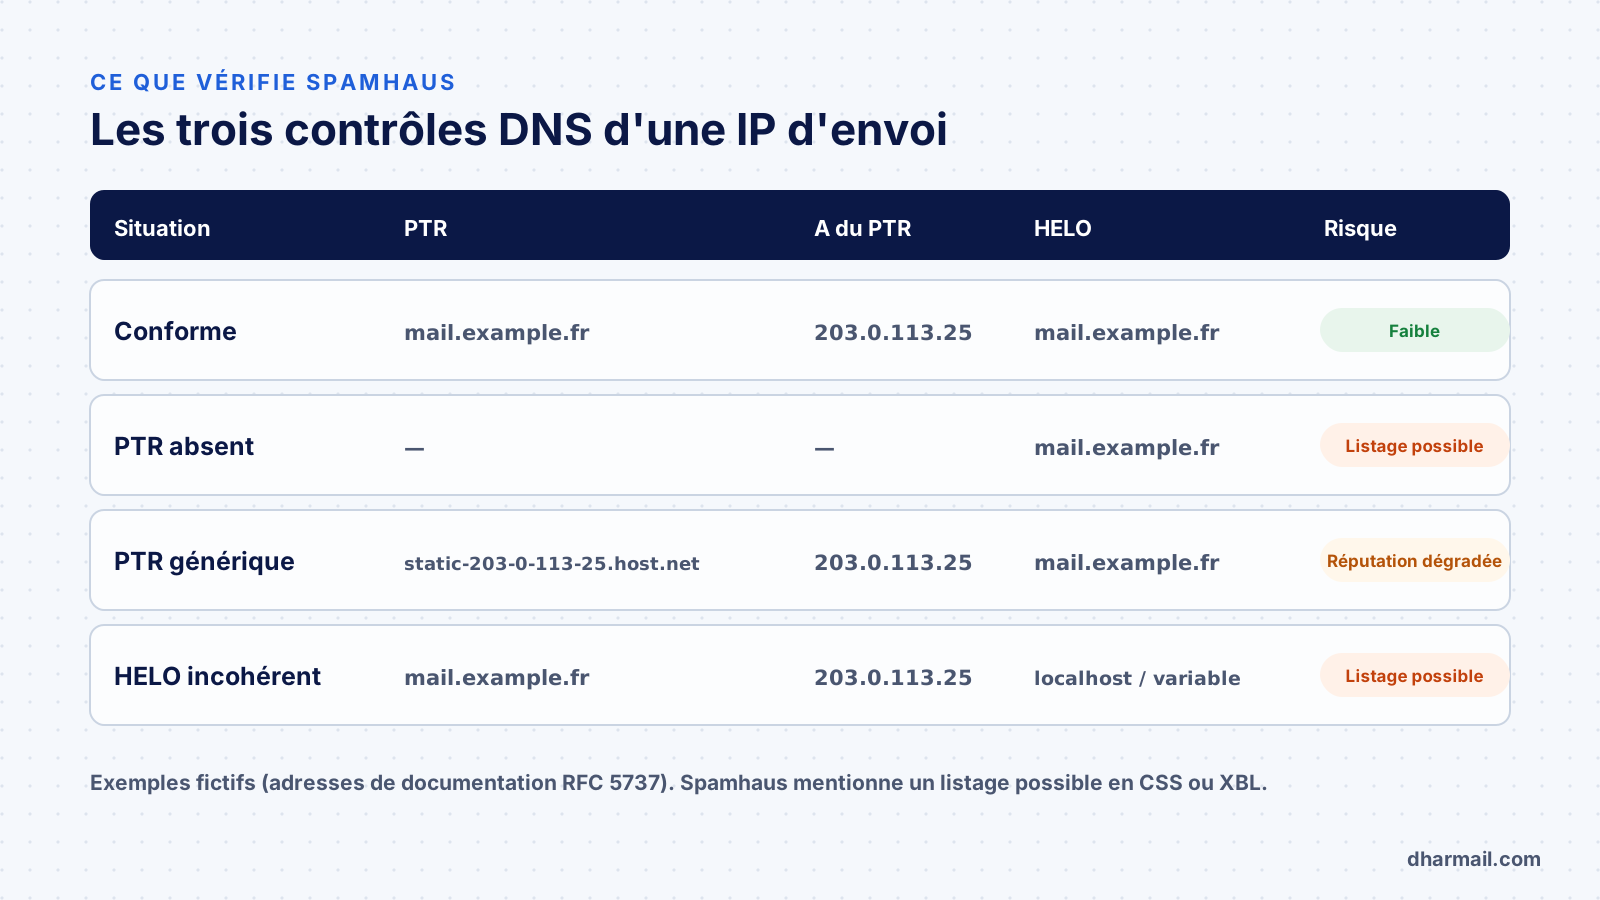
Le DNS « normal » traduit un nom en adresse IP. Le reverse DNS fait l’inverse : il associe à une IP un nom d’hôte, via un enregistrement PTR. Spamhaus exige que chaque IP d’envoi possède un PTR pointant vers un nom de domaine complet (FQDN). Une IP sans reverse DNS est, selon Spamhaus, traitée comme suspecte.
Les PTR génériques, attribués automatiquement par un hébergeur, sont déconseillés. Un nom comme static-203-0-113-25.hosting.example.net ne dit rien de l’expéditeur et peut « affecter négativement la réputation ». Spamhaus recommande un nom d’hôte à votre marque.
2. Un enregistrement A qui revient vers la même IP (FCrDNS)
Le nom d’hôte du PTR doit lui-même résoudre vers l’IP d’envoi, par un enregistrement A (ou AAAA en IPv6). C’est le forward-confirmed reverse DNS, ou FCrDNS. Ce double contrôle prouve que la personne qui gère l’IP et celle qui gère le nom sont d’accord. Un PTR qui pointe vers un nom inexistant, ou vers un nom qui résout ailleurs, échoue.
3. Un HELO/EHLO résolvable et stable
Au début de chaque connexion SMTP, le serveur expéditeur se présente avec la commande HELO ou EHLO, suivie d’un nom d’hôte. Spamhaus exige que ce nom résolve vers l’IP qui se connecte et qu’il reste identique d’une connexion à l’autre depuis la même IP. Les valeurs génériques (localhost, nom de machine interne), les valeurs par défaut de l’hébergeur et les noms qui varient peuvent mener à un listage. Plusieurs HELO différents depuis une même IP évoquent pour Spamhaus un proxy résidentiel ou un logiciel malveillant.
Que le HELO corresponde aussi au PTR est seulement recommandé. Le volet ESP de Spamhaus résume la meilleure pratique : utiliser le même nom d’hôte pour le HELO, le PTR et l’enregistrement A.
Les autres exigences des Sender Guidelines
Le référentiel ne se limite pas au DNS. Parmi les exigences marquées comme requises :
| Domaine | Exigence Spamhaus |
|---|---|
| Consentement | Confirmation de l’inscription (double opt-in) ; sans confirmation, ne pas envoyer |
| Authentification | SPF et DMARC pour chaque domaine d’envoi, DKIM aligné sur le domaine From |
| SPF | Pas plus de 10 recherches DNS |
| DKIM | Clé d’au moins 1 024 bits, 2 048 bits recommandés |
| Rebonds | Taux de rebond inférieur à 5 % |
| Désinscription | Demandes traitées sous 2 jours ; en-tête List-Unsubscribe-Post en un clic pour les envois commerciaux en volume |
| IPv6 | Adresse d’envoi dans une allocation /64 ou plus large, avec reverse DNS |
Les listes achetées, louées ou collectées sont proscrites. Pour les ESP, Spamhaus demande en outre de brider un compte client dont le taux de plainte dépasse 0,3 %. Ces règles recoupent celles de Gmail, Yahoo et Microsoft, avec une exigence notable : la confirmation d’inscription, plus stricte que les obligations légales applicables à certains envois B2B. Notre article sur la désinscription en un clic détaille la mise en œuvre de List-Unsubscribe.
Qui est réellement concerné ?
Le contrôle porte sur l’IP qui se connecte au serveur destinataire. Tout dépend donc de votre architecture :
- Vous envoyez uniquement par Microsoft 365, Google Workspace ou un ESP (Brevo, SendGrid, Mailjet…). Les IP appartiennent au fournisseur, qui gère PTR et HELO. Le risque direct est faible, à condition que tous vos flux passent bien par lui.
- Vous exploitez un serveur ou un relais : Exchange sur site, Postfix, passerelle de sécurité, serveur d’application, VPS. Vous êtes directement concerné.
- Des appareils ou applications envoient en direct : copieurs, logiciels métier, sites web qui utilisent la fonction
mail()d’un hébergement mutualisé. Ce sont souvent les flux oubliés, et les plus mal configurés.
Le cas du mutualisé mérite attention. L’IP et son PTR appartiennent à l’hébergeur. Vous ne pouvez pas les corriger, mais vous pouvez faire passer les emails du site par un relais authentifié correctement configuré.
Comment vérifier vos IP en dix minutes
Commencez par identifier l’IP d’envoi réelle. Elle figure dans le premier en-tête Received ajouté par le serveur destinataire, sur un message que vous vous êtes envoyé à une adresse Gmail ou Outlook.
Received: from mail.example.fr (mail.example.fr [203.0.113.25])
        by mx.google.com with ESMTPS id …
Le premier nom est le HELO annoncé, le second le PTR vu par le destinataire. Vérifiez ensuite le PTR et sa cohérence :
# PTR de l’IP d’envoi
dig +short -x 203.0.113.25
# → mail.example.fr.

# Le nom du PTR doit revenir vers la même IP (FCrDNS)
dig +short A mail.example.fr
# → 203.0.113.25
Spamhaus propose un vérificateur HELO/DNS sur la page des Sender Guidelines. Il précise que ses résultats ne couvrent pas toutes les IP et peuvent ne pas refléter des changements récents. Notre liste des erreurs SMTP aide à reconnaître les refus liés à une réputation d’IP.
Corriger les cas les plus fréquents
PTR absent ou générique. Le PTR ne se modifie pas dans votre zone DNS : il se configure chez le détenteur de l’IP (hébergeur, opérateur, fournisseur cloud). La plupart des consoles proposent un champ « reverse DNS » par IP. Choisissez un nom de votre domaine, puis créez l’enregistrement A correspondant dans votre zone.
HELO incorrect. Le nom annoncé se règle dans le logiciel de messagerie :
# Postfix (main.cf)
myhostname = mail.example.fr
smtp_helo_name = $myhostname
Sous Exchange Server, c’est le champ FQDN du connecteur d’envoi qui fixe le nom annoncé. Sur un serveur derrière une traduction d’adresse (NAT), vérifiez l’IP publique réellement utilisée, et non l’IP interne.
Nouvelle IP dédiée. Corrigez PTR et HELO avant le premier envoi, puis suivez un warm-up progressif.
Plusieurs IP de sortie. Chaque IP doit avoir son propre PTR cohérent. Un nom d’hôte peut résoudre vers plusieurs IP, mais chaque PTR doit pointer vers un nom qui résout vers l’IP concernée.
Gmail applique déjà un contrôle proche : notre article sur l’erreur Gmail 550-5.7.25 montre les conséquences d’un PTR absent ou incohérent.
Si votre IP est déjà listée
Corrigez d’abord la cause, sinon l’IP sera de nouveau listée. Spamhaus a remplacé son ancien centre de retrait par un outil de vérification de réputation d’IP et de domaine, qui indique la liste concernée et la marche à suivre. Une inscription en XBL signale souvent un poste compromis ou un proxy derrière la même IP publique. Une inscription en CSS vise plutôt des envois de spam ou une infrastructure mal configurée. Dans les deux cas, documentez la correction avant de demander le retrait.
FAQ
Les Sender Guidelines sont-elles obligatoires ?
Spamhaus n’est pas une autorité légale. Mais ses listes sont utilisées par de nombreux filtres : ne pas respecter les exigences minimales expose à un listage, donc à des rejets chez les destinataires qui les consultent.
Microsoft 365 ou Google Workspace sont-ils concernés ?
Leurs IP d’envoi sont gérées par Microsoft et Google. Vérifiez plutôt les flux qui ne passent pas par eux : serveurs d’applications, copieurs, sites web, anciens relais.
Quelle différence entre PTR et FCrDNS ?
Le PTR associe un nom à l’IP. Le FCrDNS vérifie en plus que ce nom résout vers la même IP. Spamhaus exige les deux.
Le HELO doit-il être identique au PTR ?
C’est recommandé, pas requis. Ce qui est requis : un HELO qui résout vers l’IP de connexion et qui reste stable.
À partir de quand mon IP risque-t-elle un listage ?
Le déploiement a commencé en novembre 2026 et s’étale sur plusieurs mois, sans calendrier publié. Il faut considérer chaque IP d’envoi comme concernée dès maintenant.
Conclusion
Les nouvelles règles de Spamhaus ne demandent rien d’exotique : une identité DNS cohérente pour chaque IP qui envoie des emails. Le vrai travail consiste à retrouver toutes ces IP, y compris celles des appareils et applications oubliés. Si vous constatez des rejets ou un listage, notre prestation de résolution des problèmes de délivrabilité part du message d’erreur pour isoler la cause.