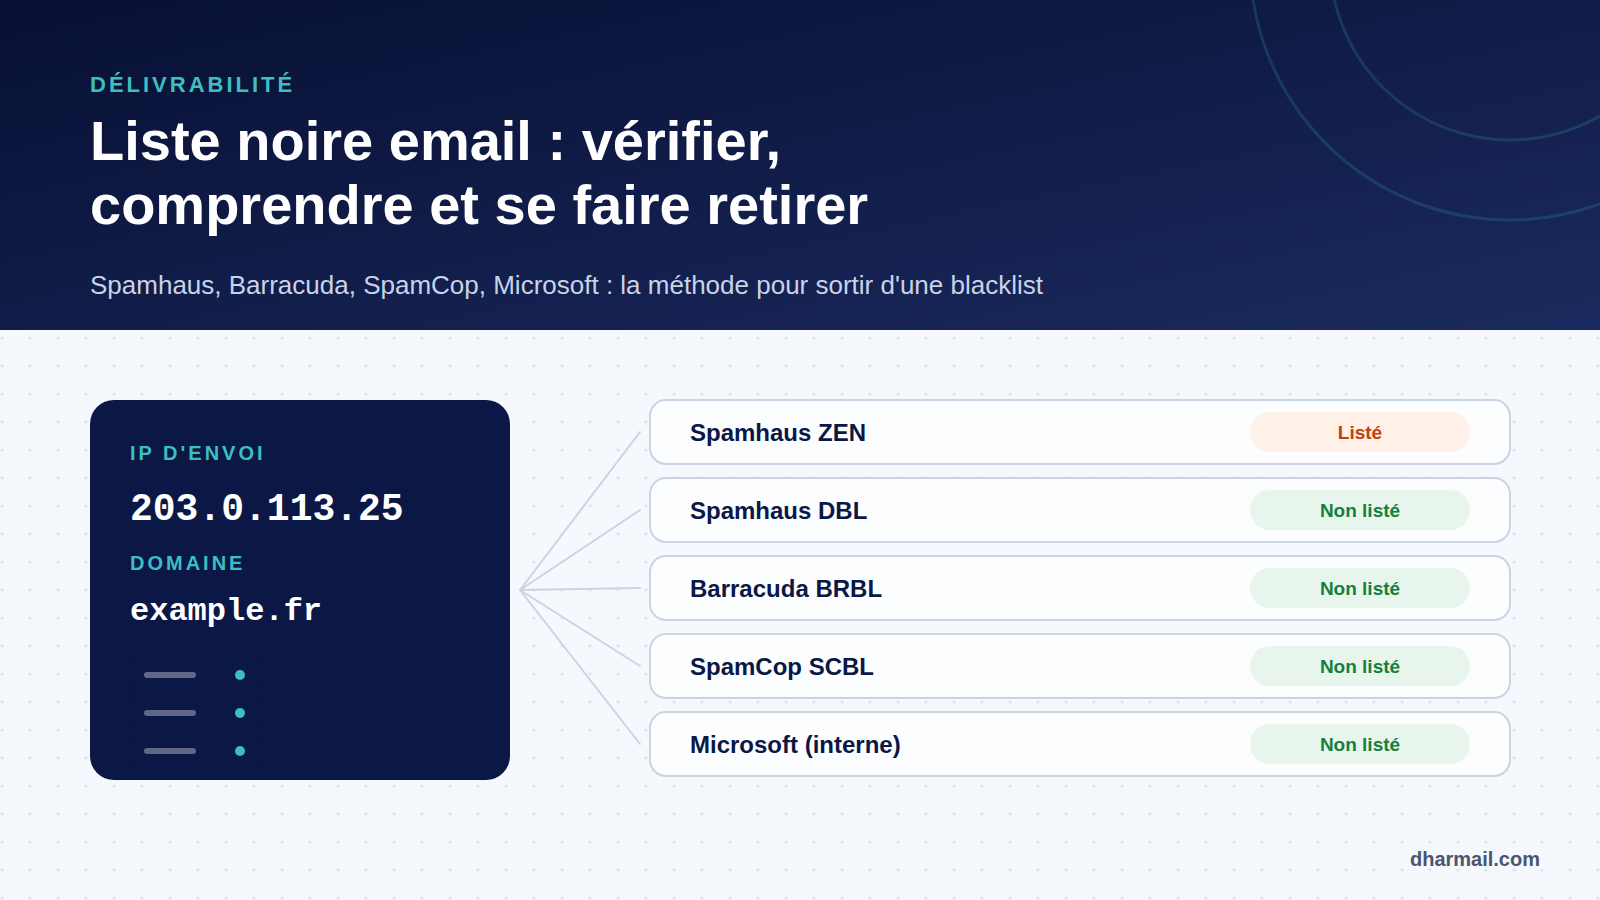
« Votre message n’a pas pu être remis : l’adresse IP de l’expéditeur figure sur une liste de blocage. » Quand ce type d’erreur apparaît, la panique pousse souvent à chercher le formulaire de retrait le plus vite possible. C’est la mauvaise première étape. Une liste noire (ou blacklist, blocklist) n’inscrit presque jamais une IP ou un domaine sans raison : si la cause n’est pas traitée, la réinscription suit de près.
Ce guide explique comment vérifier où vous êtes listé, comprendre ce que chaque liste reproche, corriger la cause et obtenir le retrait. C’est l’un des sujets de délivrabilité email où la méthode compte le plus.
À retenir : relevez la liste citée dans l’erreur, vérifiez avec l’outil officiel de cette liste, corrigez la cause (compte compromis, formulaire abusé, base dégradée, DNS), puis seulement demandez le retrait. Un retrait payant « express » ne corrige rien.
Qu’est-ce qu’une liste noire email ?
Une liste noire est une base d’adresses IP ou de noms de domaine associés à du spam, à des machines compromises ou à des pratiques d’envoi à risque. Les serveurs de réception la consultent en temps réel, le plus souvent par une simple requête DNS (on parle de DNSBL), et décident de refuser, de retarder ou de pénaliser le message.
Il en existe des dizaines, mais leur poids varie beaucoup. Quelques-unes sont utilisées par un grand nombre de filtres ; d’autres ont une influence marginale. Les grands fournisseurs comme Microsoft tiennent aussi leurs propres listes internes, non publiques.
Les signes qui doivent alerter
Le message de non-remise cite souvent la liste en cause. Quelques formes courantes :
554 5.7.1 Service unavailable; Client host [203.0.113.25] blocked using zen.spamhaus.org
550 5.7.606 Access denied, banned sending IP [203.0.113.25]
550 5.7.1 Unfortunately, messages from [203.0.113.25] weren't sent. Please contact your Internet service provider since part of their network is on our block list (S3150).
Les deux derniers exemples viennent de Microsoft : le code 5.7.606 concerne Microsoft 365, la référence S3150 les messageries grand public Outlook.com et Hotmail. Notre glossaire des erreurs SMTP aide à lire les autres codes.
D’autres signes, plus diffus, doivent faire vérifier : chute soudaine des taux d’ouverture chez un fournisseur précis, hausse des rebonds avec des mentions de réputation, plaintes de clients qui ne reçoivent plus vos factures.
Étape 1 : vérifier où vous êtes listé
Commencez par l’IP d’envoi réelle, visible dans le message d’erreur ou dans l’en-tête Received d’un message reçu, et par votre domaine.
- Spamhaus : l’outil officiel IP and Domain Reputation Checker (
check.spamhaus.org) indique si une IP ou un domaine est listé, sur quelle liste, et la marche à suivre. - Barracuda : la page de recherche de Barracuda Central vérifie une IP dans sa liste de réputation.
- SpamCop : son site permet de consulter une IP.
- Microsoft : sa liste n’est pas consultable publiquement. L’erreur reçue est le seul indicateur.
Les techniciens peuvent aussi interroger une liste DNS directement :
# IP 203.0.113.25 inversée, interrogée sur la liste ZEN de Spamhaus
dig +short 25.113.0.203.zen.spamhaus.org
Attention au piège : Spamhaus bloque les requêtes passant par des résolveurs DNS publics. La réponse 127.255.255.254 ne signifie pas que vous êtes listé : elle indique que la requête a été refusée. Utilisez un résolveur attribuable ou l’outil web officiel.
Étape 2 : comprendre ce que la liste reproche
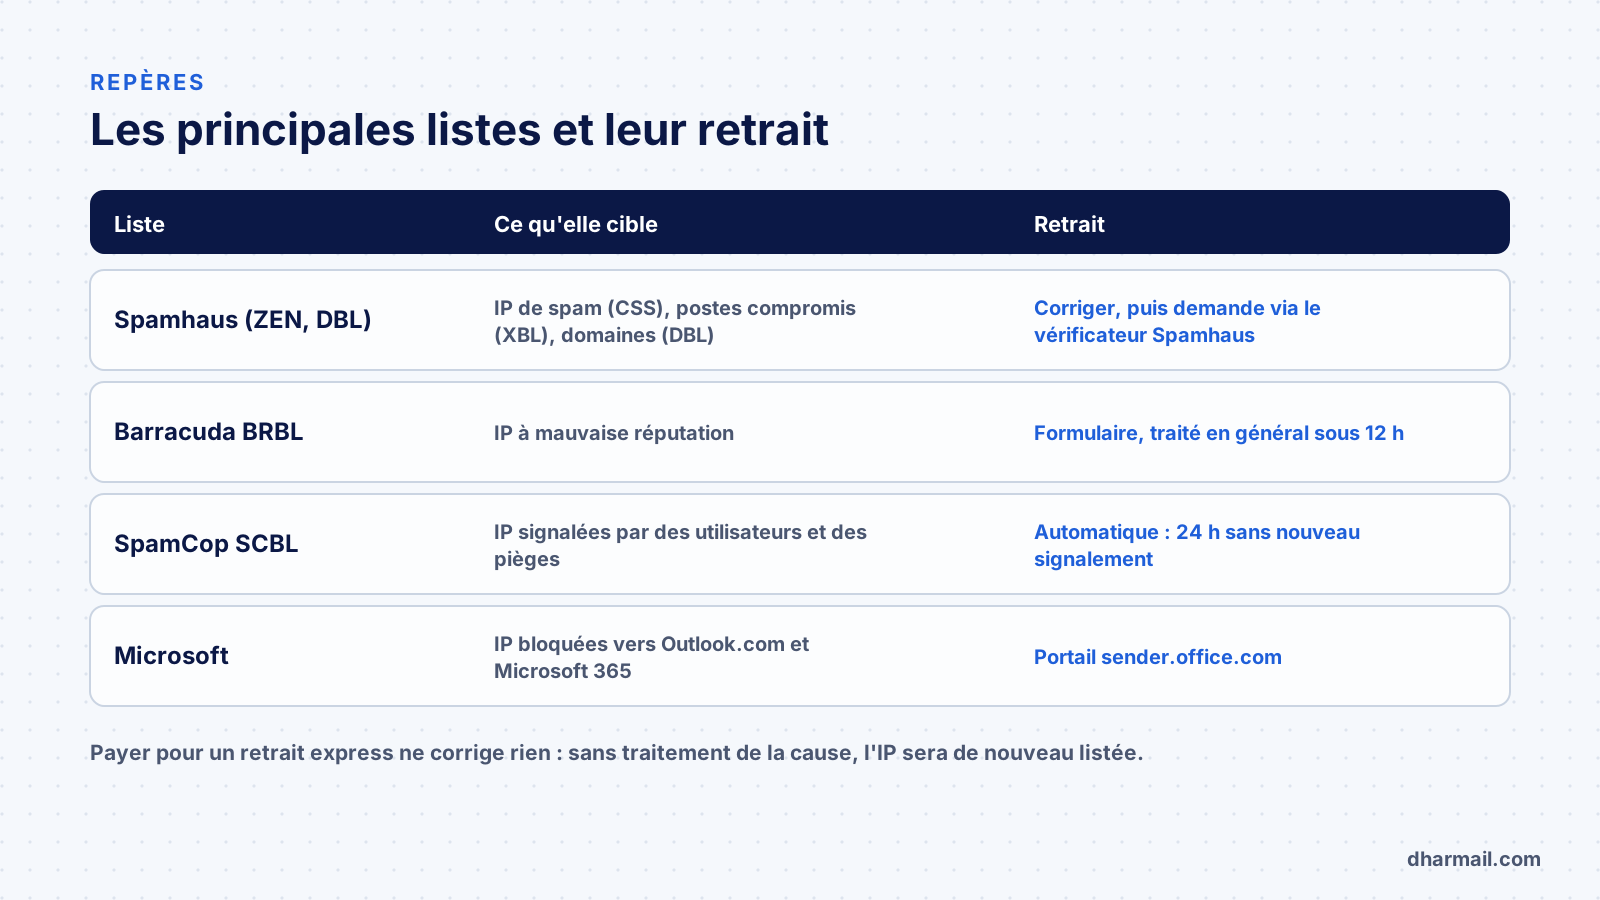
| Liste | Ce qu’elle cible |
|---|---|
| Spamhaus CSS | IP qui envoient du spam ou une infrastructure mal configurée |
| Spamhaus XBL | IP de machines compromises, proxys, logiciels malveillants |
| Spamhaus SBL | Sources et opérations de spam identifiées |
| Spamhaus PBL | Plages d’IP qui ne devraient pas envoyer directement (accès grand public, IP dynamiques) |
| Spamhaus DBL | Noms de domaine présents dans des messages indésirables |
| Barracuda BRBL | IP à mauvaise réputation, vérifiées manuellement selon Barracuda |
| SpamCop SCBL | IP signalées par des utilisateurs et des pièges à spam |
La liste ZEN de Spamhaus regroupe plusieurs de ces listes d’IP : un résultat positif sur ZEN se lit en regardant le code renvoyé ou le détail donné par l’outil officiel.
Le 21 octobre 2026, Spamhaus a publié des Sender Guidelines qui précisent les règles à respecter pour éviter un listage : confirmation d’inscription, authentification, taux de rebond, désinscription, et désormais un HELO valide, un reverse DNS et un enregistrement A cohérent pour chaque IP d’envoi, exigés progressivement à partir de novembre 2026. Un défaut d’identité DNS peut donc suffire à provoquer une inscription en CSS ou XBL.
Étape 3 : trouver et corriger la cause
C’est l’étape qui décide de tout. Les causes les plus fréquentes :
Un compte ou une machine compromis. Une boîte dont le mot de passe a fuité, un poste infecté, un serveur web piraté peuvent envoyer du spam depuis votre infrastructure. Une inscription en XBL pointe souvent dans cette direction. Vérifiez les connexions, les volumes d’envoi anormaux et les règles de transfert, comme dans notre article sur les boîtes mail compromises.
Un formulaire web abusé. Un formulaire de contact qui envoie un accusé de réception à l’adresse saisie peut être utilisé par des robots pour envoyer du contenu vers des milliers d’adresses.
Une base de contacts dégradée. Des envois vers d’anciennes listes touchent des pièges à spam et des adresses recyclées. Voir la qualité de la base en B2B et la gestion des rebonds.
Une configuration incohérente. PTR absent ou générique, HELO invalide, envoi direct depuis une IP résidentielle : voir l’erreur Gmail 550-5.7.25 sur le reverse DNS.
Un voisinage partagé. Sur une IP mutualisée (hébergement, ESP), un autre client peut provoquer le listage. C’est alors au fournisseur d’agir.
Pour un domaine (DBL) : un lien vers un site compromis, un raccourcisseur d’URL abusé ou un domaine récent utilisé massivement dans des campagnes peuvent suffire.
Étape 4 : demander le retrait
Une fois la cause corrigée et documentée :
- Spamhaus : la demande se fait depuis l’outil de vérification officiel, qui indique la procédure selon la liste. Pour la PBL, le retrait n’est justifié que si l’IP est réellement un serveur de messagerie à configuration propre.
- Barracuda : un formulaire demande l’IP, une adresse de contact et une explication. Barracuda indique traiter en général les demandes sous 12 heures si l’explication est valable ; les demandes multiples sont ignorées.
- SpamCop : le retrait est automatique. Selon SpamCop, une IP sans nouveau signalement reste listée 24 heures seulement.
- Microsoft : pour une IP bannie en
5.7.606, le portail sender.office.com permet de demander le retrait après vérification par email. Pour les messageries grand public (référence S3150), le formulaire d’assistance aux expéditeurs Outlook.com est la voie habituelle.
Certaines listes proposent un retrait accéléré payant. Il ne règle rien : tant que la cause existe, l’IP sera de nouveau listée, et beaucoup de filtres n’accordent qu’un poids limité à ces listes.
Étape 5 : prévenir la prochaine inscription
- Surveiller régulièrement vos IP d’envoi et vos domaines sur les principales listes.
- Séparer les flux : un sous-domaine et une plateforme dédiés au marketing protègent le domaine et les IP des échanges critiques.
- Authentifier chaque flux avec SPF, DKIM et DMARC alignés.
- Protéger les comptes : authentification multifacteur, alertes sur les volumes d’envoi inhabituels.
- Entretenir la base : retrait rapide des rebonds définitifs, gestion des inactifs, aucune liste achetée.
- Vérifier l’identité DNS de vos serveurs : PTR, HELO et enregistrement A cohérents.
FAQ
Comment savoir si mon domaine est blacklisté ?
Utilisez l’outil officiel de Spamhaus pour l’IP et le domaine, complété par les outils de Barracuda et SpamCop. Le message d’erreur reçu indique souvent la liste en cause.
Combien de temps dure une inscription sur une liste noire ?
Cela dépend de la liste : SpamCop retire automatiquement une IP après 24 heures sans nouveau signalement ; Barracuda traite en général les demandes sous 12 heures ; Spamhaus examine la demande une fois la cause corrigée.
Mon IP est partagée avec d’autres clients, que faire ?
Contactez votre hébergeur ou votre plateforme d’envoi avec l’erreur complète. Si le problème se répète, envisagez une autre IP ou un autre fournisseur.
La réponse 127.255.255.254 signifie-t-elle que je suis listé ?
Non. C’est un code d’erreur de Spamhaus : la requête est passée par un résolveur DNS public et a été refusée.
Faut-il payer pour sortir d’une liste noire ?
Non. Les grandes listes proposent un retrait gratuit une fois la cause corrigée. Un retrait payant ne règle pas la cause.
Conclusion
Sortir d’une liste noire prend rarement longtemps ; éviter d’y retourner demande de comprendre pourquoi on y est entré. Relevez la liste citée, vérifiez avec l’outil officiel, corrigez la cause, puis demandez le retrait et surveillez. Si des rejets persistent ou si la cause reste introuvable, notre prestation de résolution des problèmes de délivrabilité part du message d’erreur pour l’identifier.