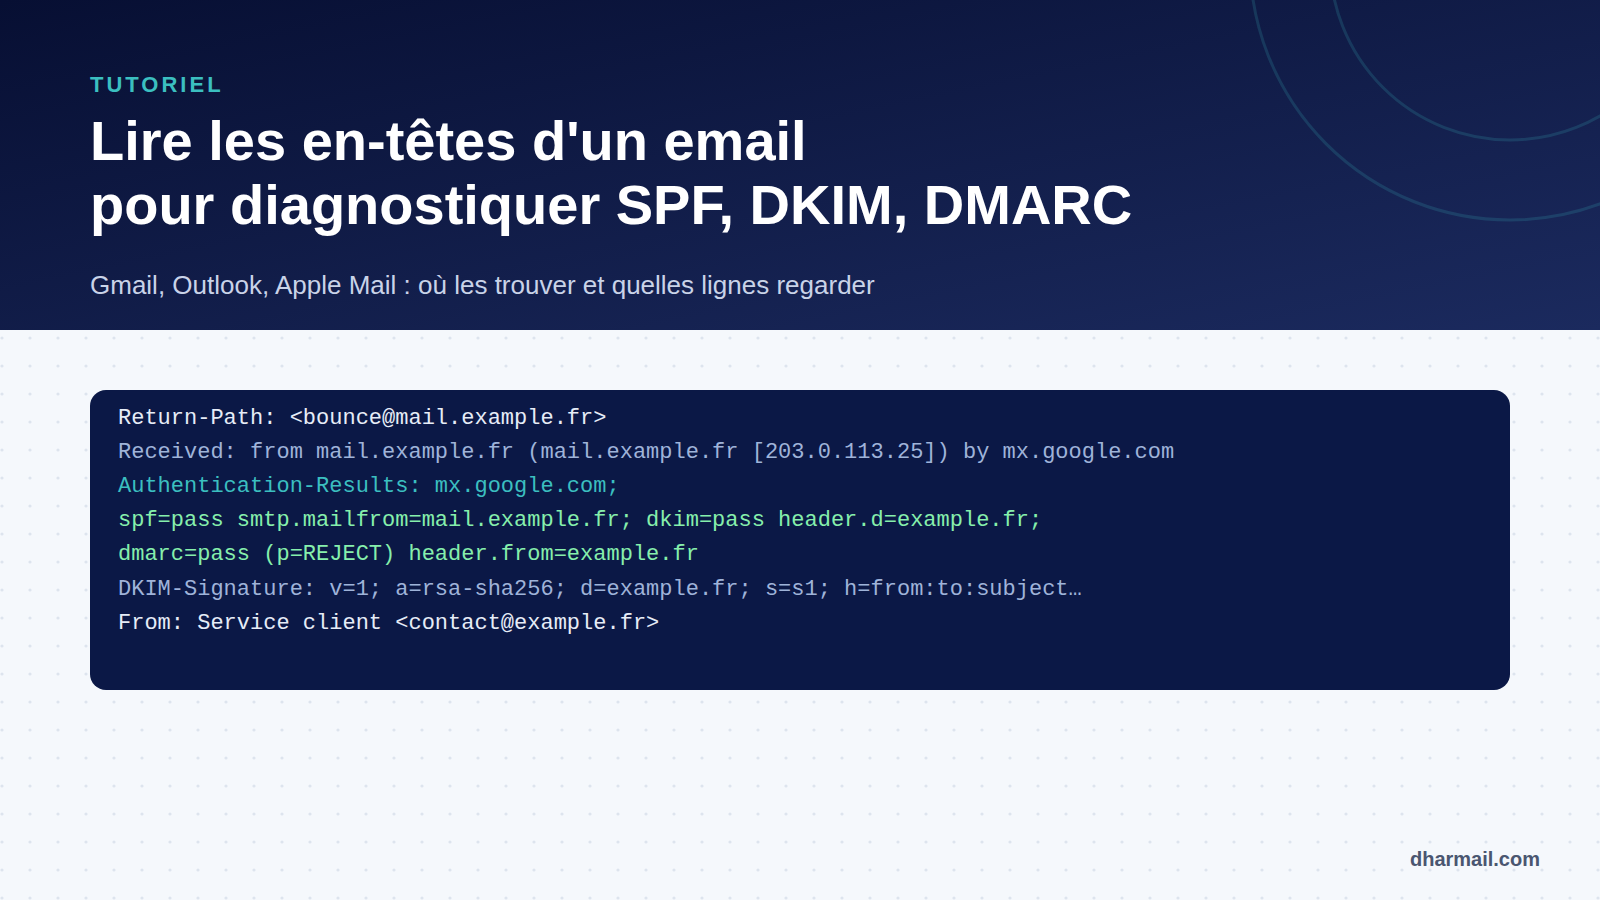
Un email arrive en spam, un client dit n’avoir rien reçu, un rapport DMARC signale un échec : dans tous ces cas, la réponse est écrite dans les en-têtes du message. Ce bloc de texte technique, invisible par défaut, contient le verdict du serveur de réception, le trajet suivi par l’email et les signatures qu’il porte.
Ce tutoriel montre où trouver les en-têtes dans les principales messageries, quelles lignes lire et dans quel ordre, et comment interpréter les résultats SPF, DKIM et DMARC. C’est le premier réflexe de tout diagnostic de délivrabilité.
À retenir : commencez toujours par l’en-tête
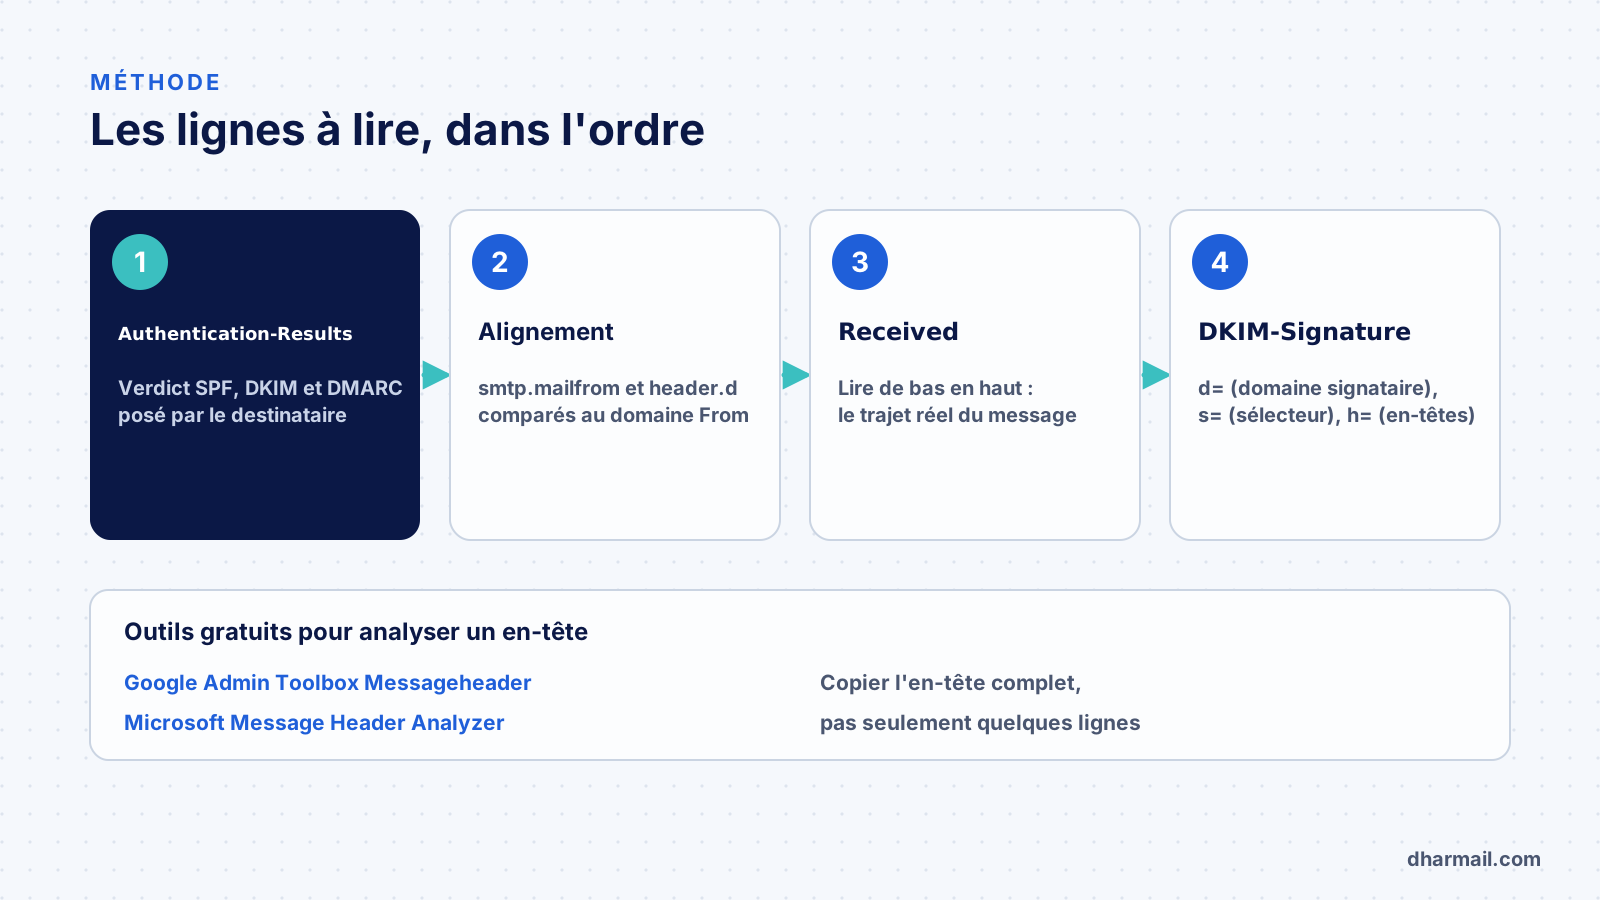
Authentication-Resultsajouté par le serveur de réception, puis comparez les domaines qu’il cite à celui du champFrom. C’est là que se lisent les problèmes d’alignement.
Où trouver les en-têtes d’un email
Les en-têtes doivent être lus chez le destinataire : c’est son serveur qui ajoute les résultats de vérification. Un message que vous consultez dans votre dossier « Envoyés » ne les contient pas.
| Messagerie | Chemin |
|---|---|
| Gmail (web) | Ouvrir le message, menu ⋮, puis Afficher l’original |
| Outlook sur le web, Outlook.com | Menu … du message, Afficher, puis Afficher les détails du message |
| Outlook classique (Windows) | Ouvrir le message, Fichier, Propriétés, zone En-têtes Internet |
| Apple Mail | Menu Présentation, Message, puis l’option qui affiche tous les en-têtes (ou la source brute) |
Pour obtenir l’avis d’un tiers, demandez le message en pièce jointe (format .eml) plutôt qu’en transfert classique, qui remplace les en-têtes d’origine.
Étape 1 : lire Authentication-Results
C’est la ligne la plus importante. Le serveur de réception y résume ses vérifications :
Authentication-Results: mx.google.com;
   dkim=pass header.i=@example.fr header.s=s1 header.b=Abc123;
   spf=pass (google.com: domain of bounce@mail.example.fr designates 203.0.113.25 as permitted sender) smtp.mailfrom=bounce@mail.example.fr;
dmarc=pass (p=REJECT sp=REJECT dis=NONE) header.from=example.frspf=: le résultat SPF, pour le domaine d’enveloppe indiqué parsmtp.mailfrom.dkim=: le résultat DKIM, pour le domaine signataire indiqué parheader.douheader.i.dmarc=: le verdict DMARC pour le domaine du champ From (header.from), avec la politique publiée.
Les valeurs possibles sont pass, fail, softfail (SPF), neutral, none, temperror et permerror. Un permerror sur SPF signale un enregistrement invalide, comme dans notre étude de cas SPF permerror.
Attention aux en-têtes multiples. Un message peut contenir plusieurs Authentication-Results, ajoutés par chaque serveur traversé. Faites confiance à celui du serveur de réception final, en haut du bloc. Un en-tête ajouté plus bas, par un serveur que vous ne connaissez pas, peut être trompeur.
Étape 2 : vérifier l’alignement
DMARC ne se contente pas d’un spf=pass ou d’un dkim=pass. Il faut qu’au moins l’un des deux passe pour le même domaine que celui du champ From.
| Ce que vous lisez | Ce que ça signifie |
|---|---|
smtp.mailfrom=…@mail.example.fr, header.from=example.fr |
SPF aligné (même domaine organisationnel, en alignement souple) |
header.d=esp-platform.net, header.from=example.fr |
DKIM non aligné : la plateforme signe avec son propre domaine |
dkim=fail (body hash did not verify) |
Message modifié après la signature |
Un spf=pass pour le domaine de votre plateforme d’envoi et un dkim=pass pour ce même domaine donnent souvent un dmarc=fail : aucun n’est aligné. C’est l’erreur la plus fréquente avec les outils marketing. Notre étude de cas DKIM « body hash did not verify » montre un autre piège classique.
Étape 3 : lire la chaîne Received de bas en haut
Chaque serveur qui transmet le message ajoute une ligne Received en haut des en-têtes. Pour reconstituer le trajet, on lit donc de bas en haut :
Received: from mail.example.fr (mail.example.fr [203.0.113.25])
        by mx.google.com with ESMTPS id … ; Thu, 14 Nov 2026 09:12:04 +0100
Received: from app-server.internal (10.0.0.12)
        by mail.example.fr with ESMTP; Thu, 14 Nov 2026 09:12:02 +0100
La ligne la plus basse correspond au départ, la plus haute à l’arrivée. On y lit :
- l’IP réelle du serveur qui a remis le message au destinataire, et le nom qu’il a annoncé ;
- les horodatages, utiles pour repérer un délai anormal entre deux étapes ;
- d’éventuels relais inattendus : passerelle de sécurité, ancien serveur, service de transfert.
Le nom entre parenthèses, après l’IP, correspond généralement au reverse DNS vu par le destinataire. Un nom générique ou absent peut expliquer un rejet, comme l’erreur Gmail 550-5.7.25.
Étape 4 : examiner la signature DKIM
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed; d=example.fr; s=s1;
h=from:to:subject:date:message-id; bh=…; b=…d=: le domaine signataire, à comparer au domaine From ;s=: le sélecteur, qui indique où trouver la clé publique (s1._domainkey.example.fr) ;h=: la liste des en-têtes couverts par la signature.
Un message peut porter plusieurs signatures : celle de votre plateforme, celle de Microsoft 365, celle d’une liste de diffusion. Il suffit qu’une signature valide soit alignée pour que DMARC passe.
Les en-têtes propres à Microsoft
Chez Microsoft 365 et Outlook.com, Authentication-Results contient aussi une mention compauth (authentification composite), qui résume le verdict anti-usurpation de Microsoft, avec un code reason. La documentation Microsoft explique par exemple qu’un message en échec DMARC sous p=reject porte la mention action=oreject.
L’en-tête X-Forefront-Antispam-Report contient le score de spam (SCL) et le verdict du filtre. Un SCL élevé indique un classement en courrier indésirable ; SCL:-1 signale un message exempté de filtrage, souvent par une règle ou une liste d’autorisation.
Les outils qui font la lecture pour vous
Deux outils gratuits analysent un en-tête complet collé dans un formulaire :
- Google Admin Toolbox Messageheader, qui met en forme le trajet, les délais et les résultats d’authentification ;
- Microsoft Message Header Analyzer, qui interprète aussi les en-têtes propres à Microsoft.
Ils facilitent la lecture, mais ne remplacent pas la compréhension : ils ne savent pas quels outils d’envoi vous utilisez ni quelle est votre configuration attendue.
FAQ
Où trouver les en-têtes d’un email dans Gmail ?
Ouvrez le message, cliquez sur le menu ⋮ en haut à droite, puis sur Afficher l’original. Gmail affiche un résumé SPF, DKIM et DMARC, puis les en-têtes complets.
Quelle ligne regarder en premier ?
Authentication-Results, ajoutée par le serveur de réception final. Elle donne le verdict SPF, DKIM et DMARC.
Pourquoi DMARC échoue alors que SPF et DKIM passent ?
Parce qu’aucun des deux n’est aligné : ils passent pour le domaine de la plateforme d’envoi, pas pour celui du champ From.
Comment lire la chaîne Received ?
De bas en haut : la ligne la plus basse correspond au départ du message, la plus haute à son arrivée chez le destinataire.
Puis-je lire les en-têtes d’un email transféré ?
Non, un transfert classique remplace les en-têtes. Demandez le message en pièce jointe au format .eml.
Conclusion
Lire les en-têtes transforme un « mes emails arrivent en spam » en diagnostic précis : quel mécanisme échoue, pour quel domaine, à quelle étape du trajet. Prenez l’habitude de demander un message .eml à chaque signalement. Si l’analyse révèle des problèmes d’alignement sur plusieurs outils, notre prestation d’audit et de configuration SPF, DKIM et DMARC les corrige flux par flux.